Klassische Passwörter sind das größte Sicherheitsrisiko und der häufigste Grund für abgebrochene Checkouts im modernen Online-Handel. Mit Passkeys auf Basis des FIDO2- und WebAuthn-Standards ersetzen Händler fehleranfällige Passwörter durch kryptografisch gesicherte Biometrie – für blitzschnelle One-Click-Logins, bis zu 20 % höhere Conversion-Raten und absolute Immunität gegen Phishing.
Dieser Artikel ist ein vertiefender Fachbeitrag aus unserem Content-Cluster. Entdecken Sie die vollständige Übersicht auf unserer Hauptseite:IT-Sicherheit & NIS-2 Beratung →
Die Post-Passwort-Ära im Online-Handel
Warum klassische Passwörter im Jahr 2026 das größte Conversion-Hindernis und Sicherheitsrisiko im E-Commerce darstellen und wie der FIDO2-Standard das Nutzererlebnis revolutioniert.
- Umsatzsteigerung durch Conversion-Optimierung: Die Verkürzung des Login- und Checkout-Prozesses auf biometrische Bestätigung (Face ID, Touch ID) reduziert Warenkorbabbrüche nachweislich um bis zu 20 % und beschleunigt den Kaufabschluss erheblich.
- Maximale Resilienz gegen Cyber-Angriffe: Durch den Einsatz asymmetrischer Kryptografie sind Passkeys immun gegen Phishing, Brute-Force-Attacken und Credential Stuffing. Es gibt keine zentralen Passwörter auf dem Server, die gestohlen werden könnten.
- DSGVO- und PSD3-Konformität: Da biometrische Daten ausschließlich lokal auf dem Endgerät verbleiben und niemals an den Händler übertragen werden, wird die DSGVO-Compliance vereinfacht. Gleichzeitig werden die Anforderungen an die Starke Kundenauthentifizierung (SCA) erfüllt.
- Einleitung: Die Krise des Passworts im modernen Online-Handel
- Kapitel 1: Checkout-Psychologie & Conversion-Hebel: Warum jede Millisekunde entscheidet
- Kapitel 2: Technische Funktionsweise: Asymmetrische Kryptografie & WebAuthn Ceremony
- Kapitel 3: Regulatorischer Rahmen 2026: DSGVO, NIS-2, PSD3 & BFSG
- Kapitel 4: Shop-System-Integrationsmatrix (WooCommerce, Shopify, Headless)
- Kapitel 5: 5-Stufen-Roadmap zur erfolgreichen Implementierung & Fallbacks
- Kapitel 6: Praxis-Use-Cases, ROI-Berechnung & Support-Entlastung
- Fazit: Die Zukunft des Logins im E-Commerce
Einleitung: Die Krise des Passworts im modernen Online-Handel
Der E-Commerce-Markt im Jahr 2026 ist geprägt von einem unerbittlichen Wettbewerb um die Aufmerksamkeit, Geduld und das Vertrauen der Konsumenten. In einer Ära, in der Kaufentscheidungen binnen Sekundenbruchteilen auf Smartphones getroffen werden, bedeutet jeder noch so kleine Reibungspunkt (Friction) im Checkout-Prozess einen direkten, messbaren Umsatzverlust. Eines der ältesten, fehleranfälligsten und zugleich sicherheitstechnisch bedenklichsten Relikte des Webs ist das klassische Passwort.
Vergessene Zeichenfolgen, frustrierende „Passwort vergessen“-Schleifen, komplexe Sonderzeichen-Vorgaben und die permanente Angst der Verbraucher vor Datenlecks belasten das Kundenerlebnis massiv. Parallel dazu verzeichnen Cyberkriminelle durch hochgradig automatisierte KI-Tools und Botnetze neue Rekordzahlen bei Angriffen wie Phishing, Man-in-the-Middle-Angriffen (MITM) und Credential Stuffing. Für Online-Händler resultiert dies in teuren Warenkorbabbrüchen, Vertrauensverlust und erheblichen Kosten im Kundensupport.
Die Antwort auf diese fundamentale Zwillingsherausforderung aus Benutzerfreundlichkeit und Cybersecurity lautet Passkey. Basierend auf dem weltweiten FIDO2-Standard und der WebAuthn-Spezifikation (W3C) ermöglicht diese Technologie eine vollständig passwortlose Anmeldung. Sie ist nicht nur mathematisch sicherer als jedes noch so komplexe Passwort, sondern verkürzt den Authentifizierungsvorgang auf eine intuitive Geste: einen kurzen Blick in die Kamera (Face ID) oder eine Fingerberührung (Touch ID).
Kapitel 1: Checkout-Psychologie & Conversion-Hebel: Warum jede Millisekunde entscheidet
In der Conversion-Rate-Optimierung (CRO) gilt ein eisernes Gesetz: Jedes zusätzliche Eingabefeld und jede kognitive Hürde im Bezahltrichter reduziert die Abschlusswahrscheinlichkeit exponentiell. Die Phase der Authentifizierung – sei es beim Anmelden in ein bestehendes Kundenkonto oder beim Anlegen eines neuen Profils während des Checkouts – stellt traditionell den kritischsten Bruchpunkt in der User Journey dar.
Konsumentenstudien belegen die gravierenden Konsequenzen klassischer Passwortsysteme: Über 50 % der mobilen Shopper brechen den Kaufvorgang unwiderruflich ab, wenn sie dazu aufgefordert werden, ein vergessenes Passwort per E-Mail-Link zurückzusetzen. Der Wechsel zwischen Shop-App, E-Mail-Client und Browser zerstört den psychologischen Kauffluss (Purchase Momentum). Auf mobilen Endgeräten wird die manuelle Passworteingabe durch winzige Bildschirmtastaturen, ständige Vertipper bei Sonderzeichen und unübersichtliche Passwortmanager-Overlays zusätzlich erschwert.
Experten-Tipp: Usability schlägt Sicherheitsbelehrung
Der Versuch, Endkunden durch strenge Passwort-Komplexitätsregeln (Groß-/Kleinschreibung, Sonderzeichen, Mindestlängen) zu mehr Sicherheit zu erziehen, führt im E-Commerce unweigerlich zu sinkenden Umsätzen. Passkeys lösen dieses historische Dilemma auf: Höchste kryptografische Sicherheit wird nahtlos hinter einer biometrischen Standard-Geste verborgen. Der Kunde muss sich nichts merken und nichts eintippen.
Die versteckten Kosten von Passwörtern im E-Commerce
Unternehmen verlieren durchschnittlich 15 % ihrer potenziellen Neukunden allein im Registrierungsschritt. Hinzu kommen direkte Kosten von ca. 25 bis 40 Euro pro Support-Ticket für manuelle Kontowiederherstellungen und Passwort-Resets, die bis zu 30 % des gesamten Helpdesk-Aufkommens ausmachen.
Conditional UI & Passkey Autofill: Der nahtlose Einstieg
Ein herausragendes technisches Feature moderner Browser (Safari, Chrome, Edge, Firefox) ist die sogenannte Conditional UI (Passkey Autofill). Sobald ein Nutzer das E-Mail- oder Benutzernamen-Feld im Shop berührt, blendet der Browser automatisch die im Betriebssystem hinterlegten Passkeys als Vorschlagsliste direkt über der Tastatur ein.
Ein einzelner Tipp auf den Vorschlag genügt: Das Endgerät führt die biometrische Prüfung durch, übermittelt die kryptografische Signatur im Hintergrund an den Server und loggt den Kunden ein. Der gesamte Vorgang dauert unter 1,5 Sekunden. Für Impulskäufe, die über Social-Media-Kampagnen (z. B. Instagram Ads, TikTok Shop) oder Google Performance Max initiiert werden, eliminiert dies die größte Barriere auf dem Weg zum Warenkorb.
Kapitel 2: Technische Funktionsweise: Asymmetrische Kryptografie & WebAuthn Ceremony
Um die fundamentale Überlegenheit von Passkeys zu verstehen, ist ein Blick auf die zugrundeliegende kryptografische Architektur erforderlich. Herkömmliche Passwörter basieren auf dem unsicheren Prinzip des „Shared Secret“ (gemeinsames Geheimnis). Der Benutzer kennt das Passwort, und der Server speichert einen kryptografischen Hashwert dieses Passworts. Gelingt es Angreifern, die Datenbank des Online-Shops per SQL-Injection oder Server-Exploit zu kompromittieren, können Passwörter offline via Wörterbuch- oder Brute-Force-Attacken entschlüsselt werden.
Passkeys hingegen nutzen das bewährte mathematische Prinzip der Asymmetrischen Kryptografie (z. B. auf Basis elliptischer Kurven wie ECDSA mit Curve P-256 oder Ed25519), das seit Jahrzehnten in Hochsicherheitsumgebungen wie SSH und TLS eingesetzt wird.
Klassische Passwörter vs. Passkeys
- Shared Secret: Das Passwort (oder dessen Hash) liegt auf dem Server. Hohes Risiko bei Datenbanklecks.
- Phishing-anfällig: Nutzer können auf Fake-Domains getäuscht werden und Zugangsdaten preisgeben.
- Friction im Checkout: Vertipper, Sonderzeichenzwang und Zurücksetzen stören den Kaufprozess.
- Passwort-Wiederverwendung: Kunden nutzen identische Kennwörter über viele Online-Dienste hinweg.
- Asymmetrische Kryptografie: Kein Geheimnis auf dem Server. Ein Datenbankdiebstahl offenbart keine Zugangsdaten.
- Phishing-resistent: Der Passkey ist kryptografisch fest an den Origin-Host gebunden.
- Zero-Friction UX: Ein Klick und biometrischer Scan (Face ID / Touch ID) genügen zur Anmeldung.
- Einzigartigkeit: Jedes Konto auf jeder Domain erhält ein isoliertes, mathematisch unabhängiges Schlüsselpaar.
Die WebAuthn Ceremony im Detail
Die Kommunikation zwischen Browser, Betriebssystem, Authenticator und E-Commerce-Backend folgt einer standardisierten, zweiteiligen WebAuthn-Zeremonie:
1. Die Registrierungs-Zeremonie (Credential Creation):
Klickt der Kunde auf „Passkey erstellen“, sendet das Backend eine kryptografische Challenge (Zufallswert) zusammen mit der Relying Party ID (Shop-Domain) an den Browser. Der Browser ruft navigator.credentials.create() auf. Das Endgerät fordert die biometrische Bestätigung des Nutzers an, generiert in der lokalen Secure Enclave ein neues Schlüsselpaar und übermittelt ausschließlich den öffentlichen Schlüssel (Public Key) zusammen mit der Attestation zurück an das Backend. Der private Schlüssel (Private Key) verlässt niemals die Hardware des Nutzers.
2. Die Authentifizierungs-Zeremonie (Assertion):
Beim späteren Login ruft das Frontend navigator.credentials.get() mit einer neuen Server-Challenge auf. Das Gerät des Nutzers entsperrt nach biometrischem Scan den privaten Schlüssel, signiert die Challenge und sendet die mathematische Signatur an den Shop-Server. Das Backend verifiziert die Signatur mithilfe des zuvor gespeicherten Public Keys. Stimmt die Signatur, ist der Kunde authentifiziert – ohne dass zu irgendeinem Zeitpunkt ein Passwort oder ein biometrisches Datum über das Netzwerk übertragen wurde.
1. Secure Enclave & TPM
Private Schlüssel werden in dedizierten Hardware-Sicherheitschips (Apple Secure Enclave, Android Titan M, Windows TPM 2.0) erzeugt und kryptografisch vor Betriebssystem-Malware geschützt.
2. WebAuthn API & Conditional UI
Die W3C-Standard-API verbindet den Webshop direkt mit den nativen Authentifizierungsfunktionen des Betriebssystems und ermöglicht Passkey-Autofill direkt in Formularfeldern.
3. Relying Party (RP) Server
Der Shop-Server fungiert als Relying Party: Er generiert Einweg-Challenges, speichert Public Keys und verifiziert kryptografische Signaturen ohne Speicherung sensibler Geheimnisse.
4. FIDO Multi-Device Credentials
Passkeys synchronisieren sich Ende-zu-Ende-verschlüsselt über die Cloud-Schlüsselbunde der Plattformbetreiber (Apple iCloud, Google Password Manager, Microsoft, 1Password).
Kryptografische Domain-Bindung: Absoluter Schutz vor Phishing
Phishing stellt im E-Commerce nach wie vor das größte Angriffsrisiko für Konsumenten dar. Kriminelle erstellen täuschend echte Nachbildungen von Markenshops oder Zahlungsseiten, um Zugangsdaten abzugreifen. Passkeys machen diese Angriffe technisch wirkungslos: Der Browser und das Betriebssystem verknüpfen jeden Passkey kryptografisch mit dem exakten Domainnamen (z. B. pragma-code.de).
Wird ein Kunde auf eine gefälschte Phishing-Domain gelockt (z. B. pragma-code-angebote.de), weigert sich das Endgerät schlichtweg, den privaten Schlüssel bereitzustellen, da die Domains nicht übereinstimmen. Da der Nutzer kein manuelles Passwort besitzt, kann er dieses auch nicht versehentlich in ein gefälschtes Formular eintippen.
Kapitel 3: Regulatorischer Rahmen 2026: DSGVO, NIS-2, PSD3 & BFSG
Neben den signifikanten Vorteilen für die Checkout-Conversion ist die Etablierung moderner Authentifizierungstechnologien zunehmend eine Frage der rechtlichen Compliance und Haftungsvermeidung für E-Commerce-Betreiber im europäischen Markt.
DSGVO-Konformität (Privacy by Design)
Da biometrische Prüfungen (Face ID/Touch ID) ausschließlich lokal in der Hardware des Nutzers stattfinden, verarbeitet der Webshop zu keinem Zeitpunkt biometrische Daten. Es werden keine sensiblen personenbezogenen Daten (PII) übertragen oder gespeichert.
NIS-2 & deutsches BSIG
Die europäische NIS-2-Richtlinie und das deutsche BSIG verlangen von digitalen Dienstleistern und Online-Plattformen den Einsatz phishing-resistenter Multi-Faktor-Authentifizierung (MFA) nach dem Stand der Technik.
PSD3 & PSR: Starke Kundenauthentifizierung (SCA)
Die europäische Zahlungsdienstrichtlinie PSD3 und die Payment Services Regulation (PSR) verlangen Starke Kundenauthentifizierung (SCA). Passkeys erfüllen nativ zwei voneinander unabhängige Faktoren (Besitz des Geräts + Inhärenz der Biometrie) in einer einzigen Interaktion.
BFSG 2025/2026: Barrierefreier Checkout
Das Barrierefreiheitsstärkungsgesetz (BFSG) schreibt barrierefreie E-Commerce-Checkouts vor. Passkeys befreien Menschen mit motorischen oder kognitiven Einschränkungen von komplexen Passwörtern, Captchas und Gedächtnistests.
Kapitel 4: Shop-System-Integrationsmatrix (WooCommerce, Shopify, Headless)
Die Implementierung von Passkeys hängt stark von der gewählten E-Commerce-Architektur ab. Im Jahr 2026 existieren für alle gängigen Plattformen erprobte Integrationspfade:
1. WooCommerce & WordPress Integration
Für WooCommerce stehen zertifizierte WebAuthn-Erweiterungen (z. B. WP WebAuthn oder Passkey-Plugins von FIDO-zertifizierten Anbietern) zur Verfügung. Diese integrieren sich nahtlos in das Standard-Login-Formular von WooCommerce, unterstützen Conditional UI im Checkout und sichern parallel das WordPress-Admin-Panel gegen Brute-Force-Angriffe ab.
2. Shopify & Shopify Plus (Shop Pay)
Shopify hat Passkeys direkt in das Shop Pay Ökosystem und die neuen Customer Accounts integriert. Händler auf Shopify Plus können Passkeys nativ im Checkout aktivieren oder über Shopify Checkout Extensibility maßgeschneiderte Onboarding-Banner nach erfolgreicher Bestellung ausspielen.
3. Shopware 6 & Adobe Commerce (Magento)
Für Shopware 6 und Magento existieren dedizierte Enterprise-Module zur WebAuthn-Anbindung. Diese ermöglichen eine hybride Kontoverwaltung, bei der Kunden in ihrem Kundenkonto beliebig viele Passkeys (z. B. Smartphone, Laptop, YubiKey) parallel verwalten können.
4. Headless & Custom E-Commerce (Next.js, Astro, Node.js)
In modernen, entkoppelten Web-Apps erfolgt die Anbindung direkt über schlanke Open-Source-Bibliotheken wie @simplewebauthn/browser im Frontend und @simplewebauthn/server im Node.js-/Next.js-Backend. Dies garantiert maximale Kontrolle über UI/UX, blitzschnelle Ladezeiten und nahtlose API-Kommunikation.
Kapitel 5: 5-Stufen-Roadmap zur erfolgreichen Implementierung & Fallbacks
Die Umstellung eines etablierten Online-Shops auf passwortlose Authentifizierung erfordert einen strukturierten, mehrstufigen Ansatz. Pragma Code empfiehlt einen schrittweisen Rollout, der technische Robustheit mit erstklassiger Nutzerführung verbindet:
-
Schritt 1: Plattform- & API-Audit
Prüfung der aktuellen Shop-Architektur, der Session-Verwaltung und der Kompatibilität vorhandener Schnittstellen mit dem WebAuthn-Standard. Definition der Relying Party ID und Konfiguration der Origin-Sicherheitsprüfungen.
-
Schritt 2: Hybrides Authentifizierungs- & Fallback-Konzept
Da ältere Desktop-Betriebssysteme oder Nischen-Browser Passkeys unter Umständen noch nicht unterstützen, muss ein robuster Fallback existieren. Neben Passkeys sollten passwortlose Magic Links per E-Mail oder Einmal-Passcodes (OTP) als Backup bereitstehen.
-
Schritt 3: Progressive Onboarding-Integration
Passkeys sollten Nutzern zum passenden Zeitpunkt vorgeschlagen werden: Nach einem erfolgreichen traditionellen Login oder direkt auf der Bestellbestätigungsseite („Beim nächsten Mal mit Face ID in 1 Sekunde bezahlen – Passkey aktivieren“).
-
Schritt 4: Account Recovery & Device-Management
Implementierung eines intuitiven Self-Service-Bereichs im Kundenkonto, in dem Nutzer neue Passkeys hinzufügen oder verlorene Geräte sperren können. Sichere Kontowiederherstellung über verifizierte E-Mail-Adressen oder SMS-Codes.
-
Schritt 5: Kundenkommunikation & Barrierefreiheit
Gestaltung selbsterklärender UI-Elemente. Aufklärung der Kunden mit verständlichen Begriffen wie „Mit Face ID / Fingerabdruck anmelden“ statt technischem Jargon.
WebAuthn API
Native Browser-API
Ermöglicht die direkte Kommunikation zwischen dem Shop und dem Sicherheitsmodul des Betriebssystems.
Cloud-Sync
Geräteübergreifend
Passkeys synchronisieren sich verschlüsselt in den Schlüsselbunden von Apple, Google oder Microsoft.
FIDO2 Token
Hardware-Keys
Für höchste Sicherheitsansprüche oder Shop-Administratoren können externe USB-/NFC-Keys (YubiKeys) genutzt werden.
Kapitel 6: Praxis-Use-Cases, ROI-Berechnung & Support-Entlastung
Dass Passkeys im E-Commerce kein rein theoretisches Konzept sind, beweisen die Kennzahlen führender globaler Plattformen. Große Unternehmen wie PayPal, Shopify, Amazon, Apple, Google, Kayak und Best Buy haben Passkeys bereits erfolgreich als primäre Anmeldemethode etabliert.
PayPal
-50 % Login-Dauer
Reduzierung der Anmeldezeit um die Hälfte nach der Einführung von Passkeys und Erzielung einer signifikant höheren Abschlussrate bei Transaktionen.
Shopify
Shop Pay
Nutzung von Passkeys als festen Bestandteil von Shop Pay zur Absicherung und Beschleunigung des One-Click-Checkouts über Millionen von Händlern hinweg.
Beispielrechnung: Der konkrete ROI für einen mittelständischen Webshop
Um das wirtschaftliche Potenzial von Passkeys greifbar zu machen, betrachten wir einen typischen mittelständischen B2C-/B2B-Online-Shop mit folgenden Ausgangs-Kennzahlen:
250.000 € / Monat
Monatlicher Bruttoumsatz
Solide Mittelstands-Baseline im B2C- oder B2B-Onlinehandel.
2,0 %
Baseline Conversion-Rate
Typischer Ausgangswert vor Optimierung des Authentifizierungs-Funnels.
80 €
Warenkorbwert (AOV)
Durchschnittlicher Bestellwert (Average Order Value) pro Einkauf.
Erfahrungsgemäß brechen rund 15 % der kaufbereiten Nutzer den Bestellvorgang in der Phase des Logins oder der Kontoerstellung aufgrund von Passwort-Frust ab. Durch die Einführung von Passkeys und Conditional UI gelingt es konservativ geschätzt, die Abbruchquote in diesem Schritt um ein Drittel zu senken.
Conversion-Steigerung
Zusätzliche erfolgreiche Abschlüsse durch reduzierten Passwort-Frust im Checkout.
+ 0,1 %Steigerung der Gesamt-Conversion-Rate von 2,0 % auf 2,1 %.
Finanzieller Mehrwert
Direkte Umsatzsteigerung ohne Erhöhung des Marketing- oder Werbebudgets.
+ 12.500 € / MonatEin jährlicher Mehrumsatz von 150.000 € bei minimalen laufenden Betriebskosten.
Hinzu kommt die spürbare Entlastung des Kundensupports: Anfragen bezüglich vergessener Passwörter, gesperrter Kundenkonten oder fehlgeschlagener 2FA-SMS sinken nach der Passkey-Einführung um bis zu 80 %. Diese freigesetzten Ressourcen können im Unternehmen direkt für wertschöpfende Beratungs- und Vertriebsaktivitäten genutzt werden.
Quick-Check: Ihr Weg zum passwortlosen Online-Shop
Fazit: Die Zukunft des Logins im E-Commerce
Das klassische Passwort ist ein überholtes Konzept aus den Pioniertagen des Internets. Im Jahr 2026 ist es nicht nur das größte Einfallstor für Cyberangriffe, sondern vor allem ein massiver Umsatz- und Conversion-Killer im E-Commerce. Passkeys bieten Online-Händlern die einmalige Chance, das Sicherheitsniveau ihrer Plattformen auf Enterprise-Niveau zu heben und gleichzeitig die Benutzerfreundlichkeit radikal zu vereinfachen.
Wer heute in die Implementierung von Passkeys investiert, sichert sich einen nachhaltigen Wettbewerbsvorteil: Kürzere Checkout-Zeiten, weniger abgebrochene Warenkörbe, sinkende Supportkosten und ein gestärktes Vertrauen bei anspruchsvollen Kunden. Die Technologie ist ausgereift, wird von allen Betriebssystemen und Browsern nativ unterstützt und von den Konsumenten dank Smartphones und Biometrie bereits intuitiv verstanden und geschätzt.
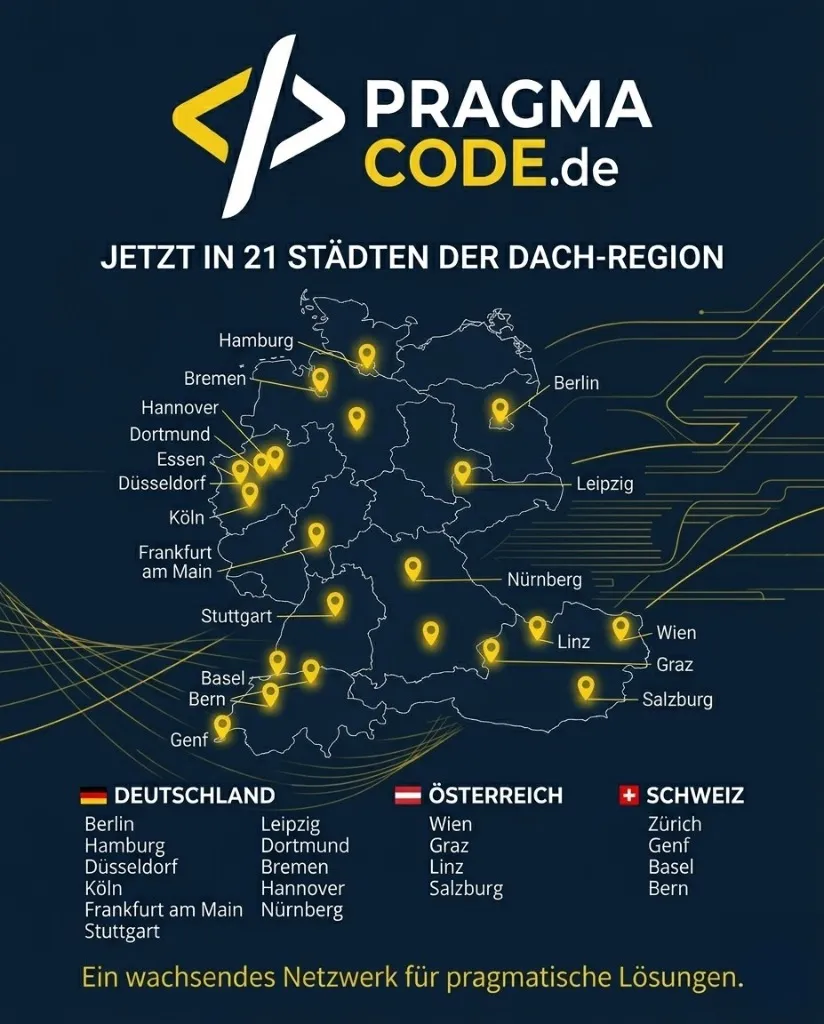
Unsere Expertise vor Ort
Wir sind Ihr digitaler Partner – regional verankert und überregional erfolgreich.
Haben Sie eine Vision?
Lassen Sie uns gemeinsam prüfen, wie wir Ihre Idee zum Fliegen bringen.
Jetzt kostenloses Strategiegespräch buchenErweitertes Fachglossar
Passkey
Ein Passkey ist eine passwortlose Anmeldemethode, die auf Public-Key-Kryptografie basiert. Nutzer authentifizieren sich über biometrische Merkmale (wie Face ID oder Touch ID) oder PINs auf ihren Geräten, wodurch Zugangsdaten resistent gegen Phishing und Server-Hacks werden.
WebAuthn
WebAuthn (Web Authentication API) ist ein globaler W3C-Standard für die passwortlose Authentifizierung in Webanwendungen. Er ermöglicht es Websites, auf die im Betriebssystem integrierten kryptografischen Sicherheitsfunktionen zuzugreifen und Passkeys zu nutzen.
FIDO2
FIDO2 ist der Standard der FIDO Alliance für die passwortlose Authentifizierung im Web. Er besteht aus der WebAuthn-Spezifikation für Browser und dem Client-to-Authenticator-Protokoll (CTAP2) für externe Sicherheitskeys (z.B. YubiKeys) oder Smartphones.
Asymmetrische Kryptografie
Ein kryptografisches Verfahren, das ein Schlüsselpaar aus öffentlichem (Public Key) und privatem Schlüssel (Private Key) nutzt. Während der Public Key zur Signaturprüfung dient, verbleibt der Private Key geschützt auf dem Endgerät.
Secure Enclave
Ein hardwarebasierter, isolierter Sicherheitskoprozessor auf Endgeräten (z. B. bei Apple-Geräten oder Titan-M-Chips bei Google), der sensible kryptografische Operationen ausführt und private Schlüssel vor unbefugtem Software-Zugriff schützt.
CTAP2
Das Client-to-Authenticator Protocol 2 (CTAP2) ist Teil des FIDO2-Standards und regelt die Kommunikation zwischen dem Browser bzw. Betriebssystem und externen Authenticatoren wie Hardware-Sicherheitsschlüsseln oder Smartphones via USB, NFC oder BLE.
Credential Stuffing
Ein automatisierter Cyberangriff, bei dem Angreifer gestohlene Kombinationen aus Benutzernamen und Passwörtern massenhaft bei anderen Onlinediensten testen. Da Passkeys ohne Passwörter arbeiten, bieten sie vollständige Immunität gegen diese Angriffsmethode.
Starke Kundenauthentifizierung (SCA)
Eine gesetzliche Anforderung im Rahmen von PSD2 und PSD3, die bei elektronischen Zahlungsvorgängen und sensiblen Aktionen im E-Commerce mindestens zwei voneinander unabhängige Faktoren aus Wissen, Besitz und Inhärenz verlangt. Passkeys erfüllen diese Voraussetzung nativ.