Ein Merge Request zeigt, was sich am Code geändert hat. Für die Revision zählt auch, welcher Agent das Werkzeug aufgerufen hat, welche Freigabe vorlag und welche Pipeline den Stand übernommen hat.
Dieser Artikel ist ein vertiefender Fachbeitrag aus unserem Content-Cluster. Entdecken Sie die vollständige Übersicht auf unserer Hauptseite: KI-Automatisierung & AI Agents →
GitLab 19.6 und das Audit-Log für KI-Agenten
Das Wichtigste für den Rollout
- Erfassung. GitLab 19.6 erfasst Aufrufe am eigenen MCP-Server. Direkte Aufrufe an externe Server und lokale Werkzeuge brauchen eigene Belege.
- Freigabe. Eine Tool-Regel entscheidet über den Aufruf. Merge- und Deployment-Freigaben entscheiden jeweils über den nächsten Schritt im geschützten Auslieferungspfad.
- Nachweis. Verbinde Tool-Ereignis, Merge Request, Commit und Pipeline über belastbare Referenzen. Lege fest, wer Lücken untersucht und wer die Nachweise lesen darf.
Was GitLab 19.6 am MCP-Server ergänzt
Am 19. November 2026 veröffentlichte GitLab Version 19.6. Unter „Audit events for MCP server tool calls“ beschreiben die Release Notes die serverseitige Erfassung. Ein Client ruft über das Model Context Protocol ein Werkzeug auf. Der GitLab MCP Server zeichnet auch fehlgeschlagene und per Richtlinie blockierte Versuche auf. Die Feature-Dokumentation führt die MCP-Erfassung als Beta unter dem Flag mcp_session_audit_events. GitLab 19.6 Release Notes Audit AI events
Wer von GitLab 19.5 aktualisiert, sollte vorhandene Duo-Berichte, die Einstellungen am MCP-Server und die bisherigen Exporte als Ausgangspunkt erfassen. Lege vor der Umstellung fest, welche Ereignisse der Pilot zusätzlich erwartet. So kann das Team später feststellen, ob der Unterschied am neuen Aufrufpfad, an der Speicherung oder an den Berechtigungen für die Berichtsansicht liegt. What’s new in GitLab 19.5
Der Duo-Bericht hat eine eigene Einführungsgeschichte. Er startete in GitLab 19.1 als Beta mit deaktiviertem Berichts-Flag, wurde in 19.2 standardmäßig verfügbar und erhielt in 19.6 Berechtigungen pro Tab. Die Duo-Ereignisse entstehen am GitLab AI Gateway und werden beim Bericht als Sitzungsartefakte aufbereitet. Für einen externen Client am GitLab MCP Server liegt die Quelle dagegen beim MCP-Aufruf im Server. Audit AI events GitLab 19.2 Release Notes
Audit-Bericht, Speicherung und Editionen
Die Release Notes listen die MCP-Neuerung für Free, Premium und Ultimate und nennen auch Dedicated for Government. Die Feature-Dokumentation kennzeichnet den AI-Audit-Bericht mit Premium und Ultimate. Die Verfügbarkeit der Ansicht ist eine andere Einstellung als die standardmäßig deaktivierte Speicherung. Für die dokumentierte MCP-Sitzungsansicht in der obersten Gruppe ist die Owner-Rolle vorgesehen. Prüfe im Pilot Version, Offering, Lizenz, Flags, Speicherschalter, Ziel-Namespace und Rollen mit den Konten, die später tatsächlich prüfen. GitLab 19.6 Release Notes Audit AI events
Der Export ist eine weitere Einstellung. GitLab dokumentiert natives Audit-Streaming für Ultimate. Oberste Gruppen können ein Gruppenziel konfigurieren, während ein Instanzziel für die dokumentierten Self-Managed- und Dedicated-Angebote vorgesehen ist. Für das Instanz-Streaming dokumentiert GitLab einen separaten, standardmäßig deaktivierten AI-Schalter. Die lokale Speicherung ist dafür keine Voraussetzung. Prüfe die Zustellung am eingerichteten Ziel und den Inhalt für den Pilot-Namespace. Eine sichtbare Sitzung beantwortet die Exportfrage erst, wenn der zugehörige Datensatz beim Empfänger eingetroffen ist. Audit AI events Group audit streaming Instance AI audit streaming
Agentensicherheit und Audit-Trails im Jahr 2026
Ein Agent kann aus demselben Kontext lesen und Änderungen anstoßen. Ein Agentic Audit Trail verbindet den Tool-Aufruf mit seiner Folge im Repository. Die Freigabe bestimmt, ob die Änderung in den geschützten Pfad gelangt. Im illustrativen Pilot aktualisiert ein Agent die Dokumentation auf einem Arbeitsbranch und eröffnet einen Merge Request.
Referenzarchitektur für MCP, GitLab CI/CD und SIEM
Vier Bausteine vom Tool-Aufruf bis zum Nachweis
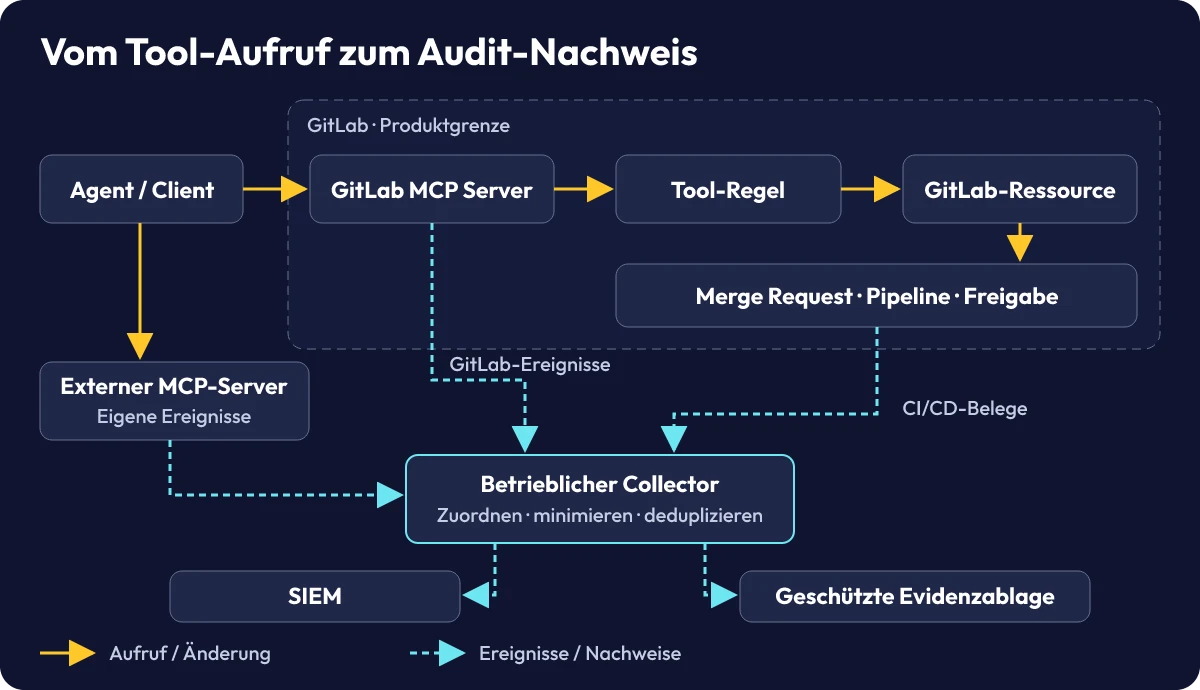
Der Client sendet einen tools/call an den GitLab MCP Server. Für den geplanten Änderungspfad muss der Aufruf die Tool-Regel und die Ressourcenberechtigungen passieren. Auf der anderen Seite der Produktgrenze kann derselbe Client einen externen MCP-Server direkt ansprechen. Dessen Betreiber liefert die Ereignisse separat. GitLab-Ereignisse und CI/CD-Belege treffen im betrieblichen Collector zusammen, der daraus Suchdaten und geschützte Prüfbelege bereitstellt. Tools Authorization
Ingestion und Identität
Halte Projekt und authentifizierten Actor fest. Unterscheide benutzergebundene von technischen Identitäten. GitLab leitet agent_name aus der deklarierten OAuth-App ab. Verwende den Namen zur Zuordnung und die authentifizierte Identität mit ihren Rechten zur Zugriffskontrolle. Audit AI events
Nutzen mehrere Agenten dieselbe Anbindung, erfasse je Lauf eine belegbare Referenz aus der Orchestrierung und die tatsächlich betroffenen Ressourcen. Für externe Datenquellen beschreibt der Beitrag zu MCP-Servern für Unternehmensdaten, wo Rechteprüfung und Audit-Trail des eigenen Konnektors ansetzen.
Policy Enforcement und Freigaben
GitLab 19.6 setzt Always Deny im dokumentierten Gruppenscope serverseitig durch. Bei Always Ask hängt eine Rückfrage von der Implementierung des Drittclients ab. Die Regeln für lokale Tools und für registrierte externe Server haben eigene Voraussetzungen. Agent tool governance
Beschränke Schreibrechte auf den Arbeitsbranch. Lege Review und Deployment-Freigabe als eigenständige Kontrollen fest. Prüfe, wer direkt pushen, mergen oder in die geschützte Umgebung deployen darf. Protected branches Merge request approval rules Deployment approvals
Audit Logging und Korrelation
Prüfe Tool, Ergebnis, Zeitpunkt und Ziel-Namespace. ai_tool_invoked und ai_tool_execution_failed können zum selben Versuch gehören. GitLab leitet MCP-Sitzungen als Gruppierung ab. Verbinde den Versuch anhand belegter IDs mit MR, Commit, Pipeline und Deployment. Kennzeichne fehlende Zuordnungen im Datensatz. Wenn Duo und der MCP-Server denselben Vorgang erfassen, können via und token_id beim Abgleich helfen. Halte die ursprünglichen Ereignisse und ihre Quellreferenzen fest, damit die Korrelation später nachvollziehbar bleibt. Audit AI events
SIEM-Export und geschützte Ablage
Der Collector prüft die Daten aus dem GitLab-Stream, normalisiert das Schema und dedupliziert über Quelle und Ereignis-ID. Prüfe je konfiguriertem Ziel, ob Einzelereignisse oder Batches ankommen. Ein Suchindex im SIEM dient der Erkennung und Untersuchung. Security Information and Event Management Die geschützte Ablage erhält die benötigten Belege und die Herkunft der Verknüpfungen. Group audit streaming Instance AI audit streaming
Ungesteuerte Agenten-Calls und das GitLab-19.6-Audit-Gateway
Audit-Gateway bezeichnet hier die Kombination aus GitLab MCP Server, CI/CD-Kontrollen und betrieblichem Collector. GitLab verwendet AI Gateway für seine Komponente zur Erzeugung der Duo-Audit-Ereignisse. Audit AI events
Ungesteuerte Agenten-Calls
- Identität. Client, Runner und Tools liefern voneinander abweichende Actor-Referenzen.
- Policy. Jede Integration hat eigene Berechtigungen, deren Zustand bei der Prüfung ermittelt werden muss.
- Nachweis. Die Revision sammelt Protokolle pro Aufrufpfad und rekonstruiert die Zusammenhänge von Hand.
Audit-Gateway der Referenzarchitektur
- Identität. Der Collector führt belegte Verweise auf Actor, Projekt und Lauf zusammen.
- Policy. GitLab-MCP-Regeln und CI/CD-Freigaben greifen in dokumentierten Geltungsbereichen.
- Nachweis. Belege aus GitLab und externen Quellen sind über ihre Herkunft und Ressourcenreferenzen auffindbar.
Welche Aufrufe eigene Nachweise brauchen
Ein GitLab-Projekt kann über mehrere Schnittstellen geändert werden. Die Wahl zwischen MCP, REST und CLI verändert den Weg, den eine prüfende Person zurückverfolgen muss. Die folgende Matrix ordnet jedem Pfad eine erwartete Quelle und eine Grenze zu.
| Aktion | Nachweisquelle | Grenze |
|---|---|---|
| GitLab MCP Server |
ai_tool_invoked
Zusätzlich bei Fehlern
ai_tool_execution_failed |
Ziel-Namespace, Beta-Status, Speicherung und Export separat prüfen. |
| GitLab Duo | Duo-Sitzungsartefakt und zugehörige AI-Audit-Ereignisse. | Eigener Erfassungspfad. Überschneidungen über dokumentierte Felder abgleichen. |
| Direkter externer MCP-Server | Ereignis des externen Servers oder eines kontrollierten Vermittlers. | Der Aufruf liegt außerhalb des GitLab-MCP-Servers. |
| Lokale IDE-Tools | Freigegebene Client- oder Runner-Telemetrie, soweit verfügbar. | Dateisystemaktionen liegen außerhalb der GitLab-MCP-Tool-Regeln. |
| GitLab REST oder CLI | Ressourcenhistorie und gegebenenfalls das passende GitLab-Audit-Ereignis. | Abdeckung je Aktion und Namespace im Ereigniskatalog prüfen. |
| CI-Runner und Deployment | Pipeline, Job, Commit, Freigabe und Deploymentstatus. | Zeitnähe allein identifiziert keinen Lauf. |
Nachweisführung nach EU AI Act und ISO/IEC 27001
Wann Art. 12 für KI-Agenten relevant wird
Zweckbestimmung und Hochrisiko-Einstufung
Beginne mit der Zweckbestimmung des eingesetzten Systems. Art. 6 und die Anhänge I und III des EU AI Act bestimmen, welche Systeme als hochriskant gelten und welche Ausnahmen zu prüfen sind. Ein Coding-Agent, der interne Dokumentation ändert, wird durch Autonomie oder MCP allein nicht zum Hochrisiko-System. Ändern sich Zweck und Einsatzkontext, aktualisiere die Einstufung und halte fest, welches System und welche Schnittstellen die Bewertung umfasst. EU AI Act
Art. 12 verlangt für Hochrisiko-KI-Systeme die technische Fähigkeit zur automatischen Ereignisaufzeichnung über die Lebensdauer. Die Aufzeichnung soll eine für den Zweck angemessene Rückverfolgbarkeit ermöglichen. Sie unterstützt das Erkennen von Situationen mit möglichen Risiken oder wesentlichen Änderungen, die Beobachtung nach dem Inverkehrbringen und die Überwachung des Betriebs durch Betreiber. Art. 12 Abs. 3 enthält spezielle Mindestangaben für die dort genannte biometrische Fallgruppe. Für das Dokumentationsbeispiel lässt sich daraus keine allgemeine Pflicht ableiten, vollständige Prompts oder Tool-Payloads zu speichern. EU AI Act
Anbieter, Betreiber und Aufbewahrung
Art. 19 Abs. 1 für Anbieter und Art. 26 Abs. 6 für Betreiber beziehen sich auf automatisch erzeugte Logs, soweit sie ihrer jeweiligen Kontrolle unterliegen. Die Aufbewahrung richtet sich nach der Zweckbestimmung und beträgt dort mindestens sechs Monate, soweit Unionsrecht oder nationales Recht nichts anderes vorsieht. Erfasst der Plattformbetrieb nur den GitLab-Teil, dokumentiere, welche weiteren Quellen beim Anbieter oder beim Betrieb liegen und wer sie bereitstellen kann. EU AI Act
Der durch den Digital Omnibus geänderte Art. 113 sieht für die einschlägigen Abschnitte zu Hochrisiko-Systemen den 2. Dezember 2027 für die Einstufung nach Art. 6 Abs. 2 und Anhang III vor. Für Art. 6 Abs. 1 und Anhang I gilt der 2. August 2028. Prüfe bei bestehenden Systemen außerdem den geänderten Art. 111 und seinen Übergangsfall. Die Frist gehört zum konkret eingestuften System in der Risikobewertung. Digital Omnibus on AI EU AI Act
Audit-Trails im Informationssicherheitsmanagement
Log-Schutz, Zuständigkeiten und Prüfbelege
ISO/IEC 27001:2022 formuliert Anforderungen an ein Informationssicherheitsmanagementsystem. Gleiche Protokollierung und Überwachung mit den einschlägigen Kontrollen aus Anhang A ab und nutze ISO/IEC 27002 als Umsetzungshilfe. Eine passende Anwendbarkeitserklärung hält fest, welche Kontrollen die Risikobewertung erfordert und wie die Organisation sie umsetzt. Die Rollenmatrix zeigt, wer Ereignisse exportieren, Regeln ändern, Belege lesen und Daten nach Ablauf der Frist löschen darf. ISO/IEC 27001:2022 ISO/IEC 27002:2022
„Revisionssicher“ lässt sich für den Pilot anhand konkreter Prüfungen beschreiben. Vergleiche die Abdeckung mit dem vereinbarten Scope und prüfe eine Stichprobe samt Freigaben gegen die Originalquellen. Teste, ob Änderungen an Nachweisen erkennbar sind, ob die Revision sie im vorgesehenen Zeitraum wiederherstellen kann und ob die Löschung nach Fristablauf funktioniert. Wer dieselbe Stichprobe später prüft, braucht die Zuordnungsregeln und den damals gültigen Freigabestand.
In fünf Schritten zum revisionssicheren KI-Agenten-Stack
-
Aufrufpfade und Verantwortliche erfassen
Fülle die Quellenmatrix für ein Testprojekt aus. Erfasse, welche Lese- und Schreibaktionen der Agent am GitLab MCP Server ausführen soll. Halte fest, ob er Dateien lokal bearbeitet, der Runner eine Website-Vorschau baut oder ein separater MCP-Server Kontext liefert. Weise jedem Pfad eine verantwortliche Person und eine Identität zu. Der Beitrag zum AI Control Tower für Multi-Agenten vertieft die Zuständigkeiten für übergreifende Freigaben.
Prüfbeleg. Erfassungszweck, Ziel-Namespaces, Agentenidentitäten, Nachweisquellen und Ausnahmen stehen in einer freigegebenen Übersicht. Die Übersicht nennt für jede Lücke, wer ihre Auswirkungen bewertet. Eine spätere Aufnahme weiterer Projekte oder Clients aktualisiert diese Übersicht.
-
Rechte und CI/CD-Freigaben konfigurieren
Der Agent erhält gezielten Schreibzugriff für die Dokumentation auf dem Arbeitsbranch. Eine unabhängige Person prüft den Merge Request. Für die geschützte Testumgebung gilt eine separate Freigabe. Prüfe mit dem Agentenkonto die geplanten Sperren und mit dem vorgesehenen Freigabekonto den Übergang in die nächste Stufe. Protected branches Merge request approval rules Deployment approvals
Prüfbeleg. Halte die im Test gültigen Regeln und die erwarteten Entscheidungen fest. Ein eigener Testlauf belegt, dass der erlaubte Dokumentationspfad funktioniert und eine gesperrte Aktion im Testprojekt abgewiesen wird. Prüfe dabei, ob eine nachträgliche Änderung des Commits die MR-Freigabe gemäß der Projektkonfiguration erneut erfordert.
-
AI-Audit-Events aktivieren und verifizieren
Führe im Pilot einen erlaubten Leseaufruf, einen harmlosen Fehler und einen blockierten Aufruf aus. Prüfe getrennt, ob GitLab Ereignisse erzeugt, ob der Bericht sie für das zuständige Konto zeigt und ob die Speicherung aktiv ist. Bei fehlendem oder unzugänglichem Ziel berücksichtige den dokumentierten Rückfall in den Duo-Standard-Namespace oder persönlichen Namespace. Prüfe die dort geltenden Zugriffsgrenzen. Audit AI events
Prüfbeleg. Halte die Ereignistypen, die Zielgruppe, den Actor und die tatsächlich vorhandenen Felder pro Versuch fest. Kannst du Fehler und Invocation eindeutig verbinden, dokumentiere die verwendeten Referenzen. Fehlt ein eindeutiger Schlüssel, lasse die Zuordnung offen und beschreibe die Auswirkung für die Revision.
-
SIEM und Aufbewahrung anbinden
Validiere am HTTP-Ziel den von GitLab vorgesehenen Verifikationstoken und das Ereignisschema. Wiederholte Zustellungen dürfen den Suchindex und die Evidenzablage jeweils nur einmal ergänzen. Leite minimierte Felder zur Analyse ans SIEM und die erforderlichen Belege ins zugriffsgeschützte Archiv. Simuliere in der Testumgebung einen Ausfall des Collectors. GitLab dokumentiert begrenzte Wiederzustellung für Batches und möglichen Ereignisverlust bei pausierten Zielen. Group audit streaming Instance AI audit streaming
Prüfbeleg. Der Test hält fest, welche Ereignisse wieder eintrafen, welche aus zugänglichen Quellen abgeglichen werden konnten und für welchen Zeitraum Belege fehlen. Überwache den Eingang gegen erwartete Aktivität. Vereinbare, wer den Export wieder freigibt, und prüfe Wiederherstellung, Zugriff und Löschung am Archiv selbst.
-
Einen Merge-Request-Lauf für die Revision rekonstruieren
Vom Tool-Aufruf zum Deployment-Beleg
Im illustrativen Lauf öffnet eine zweite Person ausgehend vom authentifizierten Actor und dem Tool-Ereignis den passenden Merge Request. Sie gleicht Projekt und MR-Referenz gegen die vom Client aufgezeichnete Antwort ab und ordnet über den Commit die Prüf-Pipeline zu. Für einen abweichenden Merge-Commit prüft sie den Zusammenhang mit dem getesteten Stand und ermittelt, welche Pipeline tatsächlich das Deployment ausgelöst hat. Danach belegt sie die unabhängige Merge-Freigabe, die Freigabe der geschützten Umgebung und den Deploymentstatus.
Prüfbeleg. Die zweite Person kann den Lauf mit ihren vorgesehenen Leserechten reproduzieren. Sie markiert fehlende Beziehungen zwischen Aufruf und Wirkung ausdrücklich. Fällt die erforderliche Nachweiskette aus, setze die schreibenden Agentenaktionen im Pilot aus. Führe anstehende Änderungen über den freigegebenen manuellen Ablauf fort und wiederhole die Rekonstruktion, bevor der Agent erneut schreibt.
Rollout-Abnahme, FAQ und Quellen
Quick-Check vor dem Rollout
-
Dokumentation
Aufrufpfade, Rollen und Verantwortliche sind dokumentiert.
-
Sperren und Freigaben
Tool-Sperren und geschützte Freigaben wurden mit den vorgesehenen Konten geprüft.
-
Nachvollziehbarkeit
Eine zweite Person kann Pipeline und Freigaben anhand der Ereignisse rekonstruieren.
-
Exportschutz und Aufbewahrung
Exportschutz, Aufbewahrung, Wiederherstellung und Löschung wurden geprüft.
Gib den Pilot nur für den dokumentierten Umfang frei. Nimmt das Team neue Aufrufpfade auf, wiederholt es die Abnahme für deren Kontrollen und Nachweisquellen. Den Abnahmestand legst du bei den Prüfbelegen ab. Er beschreibt auch, welche Rollen geprüft wurden und welcher manuelle Ablauf bei einem Ausfall verfügbar ist.
Als Stichprobe für die Abnahme dient ein vollständiger Lauf samt fehlgeschlagenem oder blockiertem Versuch. Halte fest, was sich eindeutig nachvollziehen lässt und welche Daten für jede Verbindung verwendet wurden. Damit kann die nächste prüfende Person sowohl den Erfolgspfad als auch eine Sperre nachvollziehen und beurteilen, ob sich seit der Freigabe etwas am Umfang verändert hat.
Häufige Fragen zum GitLab-Audit-Log
Welche MCP-Aufrufe protokolliert GitLab 19.6?
GitLab erfasst Tool-Aufrufe am eigenen MCP-Server, einschließlich fehlgeschlagener und blockierter Aufrufe. Direkte Aufrufe externer MCP-Server brauchen eigene Protokollquellen. Prüfe den Ziel-Namespace sowie Speicherung und Export für das Projekt, in dem du den Agenten einsetzt.
Erzwingt GitLab Freigaben bei externen MCP-Clients?
GitLab setzt Always Deny am eigenen MCP-Server im unterstützten Gruppenscope durch. Ob Always Ask eine Bestätigung verlangt, hängt beim Drittclient von dessen Implementierung ab. Merge- und Deployment-Freigaben konfigurierst und prüfst du separat in GitLab.
Agent tool governance · Merge request approval rules · Deployment approvals
Reicht das GitLab-Audit-Log für Art. 12 und ISO 27001?
Das GitLab-Audit-Log liefert Ereignisse für einen Teil des Systems. Für den Nachweis zählen die Einstufung des Gesamtsystems, die tatsächlich erfassten Aufrufpfade, die Zuständigkeiten und Aufbewahrung der Logs sowie die anwendbaren Kontrollen im Informationssicherheitsmanagement.
EU AI Act · ISO/IEC 27001:2022
Offizielle Quellen & Primärdokumentation
- GitLab (19.11.2026) GitLab 19.6 Release Notes. Serverseitige MCP-Audit-Ereignisse und Release-Scope.
- GitLab (16.07.2026) GitLab 19.2 Release Notes. Einführung der standardmäßig verfügbaren Berichtsansicht.
- GitLab (15.10.2026) What’s new in GitLab 19.5. Änderungsübersicht der Vorgängerversion.
- GitLab (Abruf 21.11.2026) Audit AI events. Duo-Historie, Speicherung, MCP-Ereignisse, Felder und Namespace.
- GitLab (Abruf 21.11.2026) Agent tool governance. Geltungsbereich der Sperren und Unterstützung von Bestätigungen.
- GitLab (Abruf 21.11.2026) Group audit streaming. Empfänger, Verifikation, Batch-Format und Verhalten bei Zustellfehlern.
- GitLab (Abruf 21.11.2026) Instance AI audit streaming. Instanzweite Voraussetzungen und separater AI-Stream.
- GitLab (Abruf 21.11.2026) Protected branches. Push- und Merge-Rechte für geschützte Branches.
- GitLab (Abruf 21.11.2026) Merge request approval rules. Voraussetzungen für Merge-Request-Freigaben.
- GitLab (Abruf 21.11.2026) Deployment approvals. Freigaben für geschützte Umgebungen.
- GitLab (Abruf 21.11.2026) Audit event types. Katalog zur Prüfung der Abdeckung anderer GitLab-Aktionen.
- Model Context Protocol (28.07.2026) Tools. Tool-Aufrufe und Protokollrollen.
- Model Context Protocol (28.07.2026) Authorization. Autorisierung auf Protokollebene.
- EUR-Lex (27.07.2026) EU AI Act. Konsolidierte Verordnung (EU) 2024/1689, insbesondere Einstufung, Logging und Aufbewahrung.
- EUR-Lex (2026) Digital Omnibus on AI. Verordnung (EU) 2026/1744 mit Änderungen an Art. 111 und Art. 113.
- EUR-Lex (2016) DSGVO. Art. 5 Abs. 1 zu Datenminimierung, Speicherbegrenzung, Integrität und Vertraulichkeit.
- ISO/IEC (2022) ISO/IEC 27001:2022. Anforderungen an ein Informationssicherheitsmanagementsystem.
- ISO/IEC (2022) ISO/IEC 27002:2022. Umsetzungshinweise zu Informationssicherheitskontrollen.
- NIST CSRC (Abruf 21.11.2026) Security Information and Event Management. Begriffsgrundlage für die zentrale Auswertung von Sicherheitsereignissen.
KI-Automatisierung für Ihr Unternehmen?
Ich setze das für kleine und mittlere Unternehmen um: zum vorab vereinbarten Festpreis und direkt mit dem, der es baut. Ablauf, Umfang und Preise stehen auf der Leistungsseite.
Leistung & Preise ansehen Oder kostenloses Erstgespräch anfragenErweitertes Fachglossar
Model Context Protocol (MCP)
Protokoll, über das Clients Werkzeuge und andere Fähigkeiten eines Servers ansprechen.
Agentic Audit Trail
Verknüpfte Protokolle, mit denen sich Agentenaktionen und Freigaben rekonstruieren lassen.
EU AI Act
EU-Verordnung, die Pflichten für KI-Systeme unter anderem nach ihrer Zweckbestimmung und Risikoeinstufung festlegt.
Security Information and Event Management (SIEM)
Zentrale Erfassung und Auswertung von Sicherheitsereignissen aus mehreren Quellen für Erkennung und Untersuchung.