Mit dem Inkrafttreten des NIS-2-Umsetzungsgesetzes (NIS2UmsuCG) und der Reform des BSI-Gesetzes (BSIG) stehen tausende mittelständische Unternehmen in Deutschland vor der gesetzlichen Pflicht zur systematischen Cyber-Risikoanalyse. Erfahren Sie, wie Sie die gesetzlichen Anforderungen pragmatisch umsetzen, Haftungsrisiken für Geschäftsführer minimieren und Zertifizierungskosten kalkulieren.
Dieser Artikel ist ein vertiefender Fachbeitrag aus unserem Content-Cluster. Entdecken Sie die vollständige Übersicht auf unserer Hauptseite: IT-Sicherheit, NIS2 & Cyber-Resilienz →
- Gesetzliche Pflicht nach § 30 BSIG: Betroffene Unternehmen („Wichtige“ und „Besonders wichtige Einrichtungen“) müssen ein dokumentiertes Risikomanagement etablieren. Eine bloße Absichtserklärung reicht nicht aus.
- Persönliche Geschäftsführerhaftung: Nach § 38 BSIG haften Vorstände und Geschäftsführer bei schuldhafter Verletzung der Risikoanalyse- und Überwachungspflichten persönlich mit ihrem Privatvermögen. Ein Verzicht der Gesellschaft auf Schadensersatz ist gesetzlich unwirksam.
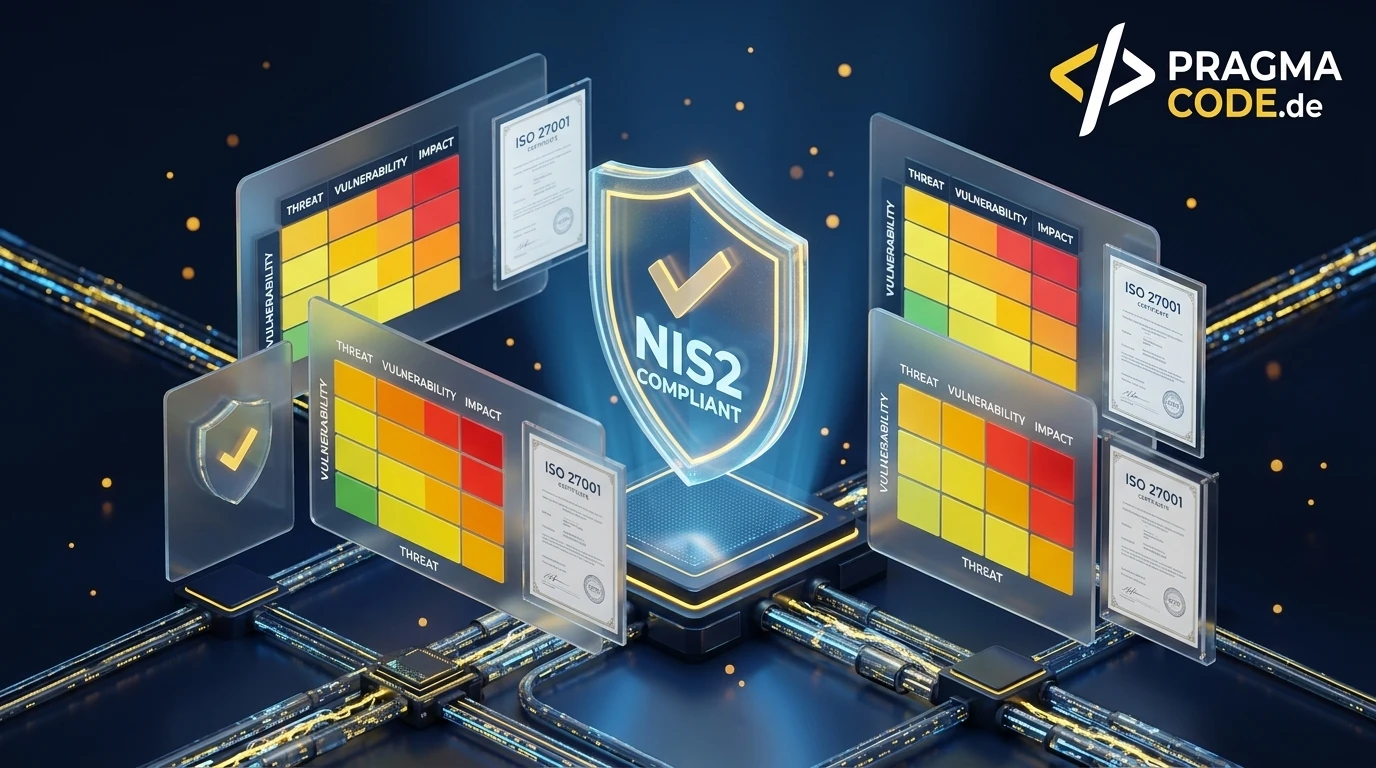
- Synergieeffekt mit ISO 27001: Wer bereits nach ISO/IEC 27001 zertifiziert ist oder IT-Grundschutz anwendet, hat einen großen Teil der NIS2-Anforderungen bereits abgedeckt – die Maßnahmen nach § 30 BSIG überschneiden sich weitgehend mit den Kontrollen aus Anhang A der ISO 27001. Offen bleiben typischerweise die Registrierung und die gesetzlichen Meldefristen. Eine formelle NIS2-Zertifizierung existiert als Einzelnorm nicht; Nachweise erfolgen über standardisierte ISMS-Audits.
- 1. Gesetzliche Grundlage: Die Risikoanalyse-Pflicht nach § 30 BSIG
- 2. Die 4 Risikostufen im mittelständischen Cyber-Audit
- 3. Schritt-für-Schritt: Die 5 Phasen einer NIS2-Risikoanalyse
- 4. NIS2-Zertifizierung vs. ISO 27001: Was verlangt der Gesetzgeber?
- 5. Kostenkalkulation: Was kostet ein NIS2-Audit im Mittelstand?
- 6. Die 3 größten Haftungsfallen für Geschäftsführer (§ 38 BSIG)
- 7. Technische Mindestmaßnahmen (TOMs) für die Risikoabwehr
- 8. Die 5-Schritte-Roadmap zur NIS2-Prüfbereitschaft
- 9. Quick-Check: Ihr Reifegrad für das BSI-Audit
- 10. Fazit & Handlungsempfehlung für Entscheider
1. Gesetzliche Grundlage: Die Risikoanalyse-Pflicht nach § 30 BSIG
Mit der Verabschiedung des deutschen NIS-2-Umsetzungsgesetzes hat der Gesetzgeber die europäischen Vorgaben der NIS2-Richtlinie in nationales Recht überführt. Für rund 30.000 Unternehmen in Deutschland – darunter viele mittelständische Maschinenbauer, Zulieferer, Logistiker, Chemiebetriebe und digitale Dienstleister – ist Cybersicherheit damit von einer freiwilligen IT-Aufgabe zu einer zwingenden gesetzlichen Compliance-Vorgabe geworden.
Das Herzstück dieser Regulierung bildet die Verpflichtung zur Durchführung einer fundierten NIS2-Risikoanalyse nach § 30 BSIG (BSI-Gesetz). Das Gesetz schreibt vor, dass Einrichtungen „angemessene und verhältnismäßige technische und organisatorische Maßnahmen (TOMs) ergreifen müssen, um Störungen der Verfügbarkeit, Integrität, Authentizität und Vertraulichkeit der informationstechnischen Systeme zu verhindern.“
Unternehmen, die dieser Verpflichtung nicht nachkommen, riskieren bei Sicherheitsvorfällen drakonische Sanktionen: Bei wesentlichen Einrichtungen drohen Bußgelder von bis zu 10 Millionen Euro oder zwei Prozent des weltweiten Jahresumsatzes. Bei wichtigen Einrichtungen beläuft sich der Rahmen auf bis zu 7 Millionen Euro bzw. 1,4 Prozent des Jahresumsatzes.
2. Die 4 Risikostufen im mittelständischen Cyber-Audit
Eine professionelle Risikoanalyse bewertet Bedrohungen nach einer standardisierten Matrix aus Eintrittswahrscheinlichkeit und möglichem Schadensausmaß. Im NIS2-Audit werden Risiken typischerweise in vier Stufen klassifiziert, aus denen sich die Dringlichkeit der Maßnahmen ableitet:
Katastrophales Risiko
- Vollständiger Stillstand der Produktion durch netzwerkweite Ransomware-Verschlüsselung.
- Verlust oder Kompromittierung aller zentralen ERP- und Finanzdatenbanken ohne Offline-Backups.
Substanzielles Risiko
- Ausfall zentraler VPN-Gateways oder Identitäts-Provider (Active Directory / Entra ID).
- Kompromittierung von Admin-Zugängen ohne Zwei-Faktor-Authentifizierung (MFA).
Mittleres Betriebsrisiko
- Temporärer Ausfall nicht-kritischer Subsysteme oder interner Kommunikations-Tools.
- Vereinzelte Phishing-Versuche ohne nachweisliche Berechtigungs-Eskalation.
Restrisiko
- Veraltete Dokumentationen unkritischer interner Richtlinien ohne Sicherheitsbezug.
- Lokale Hardwaredefekte einzelner Office-Clients bei existierenden Austauschgeräten.
3. Schritt-für-Schritt: Die 5 Phasen einer NIS2-Risikoanalyse
Die Durchführung der Risikoanalyse darf kein Papiertiger sein, sondern muss einem transparenten, auditierbaren Standard folgen. Wir empfehlen das bewährte 5-Phasen-Modell, das sich an der ISO 27005 und dem BSI IT-Grundschutz orientiert:
1. Scope & Asset-Inventarisierung
Vollständige Erfassung aller geschäftskritischen Prozesse, Hardwarekomponenten, Cloud-Dienste, OT/Produktionsnetzwerke und Datenbestände in einer zentralen Asset-Datenbank (CMDB).
2. Bedrohungs- & Schwachstellenanalyse
Identifikation relevanter Gefahrenquellen: Cyberangriffe, Erpressungs-Malware, Lieferantenausfälle, Denial-of-Service sowie automatisierte Vulnerability-Scans aller extern erreichbaren IP-Bereiche.
3. Schadensausmaß & Bewertung
Quantifizierung der finanziellen, rechtlichen und operativen Schäden bei Eintritt eines Ausfalls. Berechnung von Recovery Time Objective (RTO) und Recovery Point Objective (RPO) je Kernprozess.
4. Ableitung des Maßnahmenkatalogs (TOMs)
Definition konkreter Gegenmaßnahmen zur Risikominderung: Zero-Trust-Architektur, Multi-Faktor-Authentifizierung (MFA), Netzwerksegmentierung und automatisierte Endpoint-Detection-and-Response (EDR).
5. Dokumentation & Management-Freigabe
Erstellung des formalen Risikoberichts. Die Geschäftsführung muss das verbleibende Restrisiko schriftlich billigen, Ressourcen freigeben und das Risikomanagement als Daueraufgabe verankern.
4. NIS2-Zertifizierung vs. ISO 27001: Was verlangt der Gesetzgeber?
Ein weit verbreiteter Irrtum in der Wirtschaft ist die Suche nach einem „offiziellen NIS2-Zertifikat“. Das Gesetz sieht kein eigenständiges, isoliertes NIS2-Prüfsiegel vor. Stattdessen verlangt das BSI den Nachweis, dass ein funktionierendes Informationssicherheits-Managementsystem (ISMS) betrieben wird. Hier kommen etablierte Standards ins Spiel:
Vergleich: Gesetzlicher NIS2-Nachweis vs. ISO/IEC 27001 Zertifizierung
- Rechtsnatur: Gesetzliche Pflicht; bei Nichterfüllung drohen unmittelbare Bußgelder und GF-Haftung.
- Prüfung: Aufsichtsbehördliche Stichprobenprüfungen durch das BSI oder im Anlassfall nach Sicherheitsvorfällen.
- Zertifikat: Kein offizielles BSI-Zertifikat für Unternehmen; der Nachweis erfolgt über Selbsterklärungen und Audit-Berichte.
- Meldepflichten: Strikte gesetzliche Fristen: Frühwarnung binnen 24 Stunden, vollständige Meldung binnen 72 Stunden.
- Geltungsbereich: Branchenspezifisch für wichtige und besonders wichtige Einrichtungen nach EU-Kriterien.
- Rechtsnatur: International anerkannte Industrienorm; freiwillig, aber zunehmend vertraglich von Kunden gefordert.
- Prüfung: Jährliche Überwachungsaudits und dreijährige Re-Zertifizierungen durch akkreditierte Prüfstellen (z. B. TÜV, DEKRA).
- Zertifikat: Weltweit anerkanntes Zertifikat als werbewirksamer Qualitäts- und Vertrauensbeweis.
- Meldepflichten: Keine behördlichen Meldepflichten; Fokus liegt auf kontinuierlicher Prozessverbesserung (PDCA).
- Synergie: Deckt viele Maßnahmen des § 30 BSIG bereits ab und ist ein starker Konformitätsnachweis; Registrierung und Meldepflichten muss es nicht abdecken und tut es auch nicht.
Für mittelständische Betriebe ist der strategische Weg eindeutig: Wer die NIS2-Vorgaben erfüllen und gleichzeitig das Vertrauen von Großkunden gewinnen will, sollte sein Risikomanagement an der ISO/IEC 27001 oder dem BSI IT-Grundschutz ausrichten. Damit schlagen Unternehmen zwei Fliegen mit einer Klappe: gesetzliche Rechtssicherheit gegenüber Behörden und ein erstklassiges Verkaufsargument bei internationalen Ausschreibungen.
5. Kostenkalkulation: Was kostet ein NIS2-Audit im Mittelstand?
Die Kosten für die Erreichung der NIS2-Prüffähigkeit hängen stark vom digitalen Reifegrad des Unternehmens ab. Ein Betrieb, der bereits Firewalls, MFA und segmentierte Netze betreibt, investiert primär in Dokumentation und Auditierung. Unternehmen mit gewachsenem Nachholbedarf müssen auch in Hard- und Software investieren:
Initiales NIS2-Gap-Audit & Risikoanalyse (7.500 bis 16.000 €)
Strukturierte Erfassung des Ist-Zustands, Durchführung von Schwachstellen-Scans, Modellierung der Bedrohungslandschaft und Erstellung der Risikoanalyse nach § 30 BSIG. Typische Dauer: 3 bis 6 Wochen mit spezialisierten Cyber-Security-Beratern.
Technische Härtung & Tool-Einführung (10.000 bis 35.000 €)
Schließen identifizierter Sicherheitslücken: Einführung von Endpoint-Detection-and-Response (EDR/XDR), flächendeckende MFA-Ausrollung, Härtung von Active Directory, E-Mail-Sicherheit (DMARC/SPF/DKIM) und isolierte Immutable-Backups gegen Ransomware.
ISO 27001 Zertifizierungsaudit (optional, 9.000 bis 18.000 €)
Zweistufiges externes Zertifizierungsaudit durch eine akkreditierte Zertifizierungsgesellschaft (Stufe 1 Dokumentenprüfung, Stufe 2 Vor-Ort-Auditierung) inklusive Ausstellung des Zertifikats mit dreijähriger Gültigkeit.
Experten-Tipp: Fördermittel realistisch einplanen
Für die Beratung können KMU die BAFA-„Förderung von Unternehmensberatungen für KMU“ nutzen: Bezuschusst werden 50 Prozent (in den Fördergebieten der neuen Bundesländer 80 Prozent) eines Beraterhonorars von höchstens 3.500 Euro je Beratung – also maximal 1.750 bzw. 2.800 Euro, bis zu zwei Beratungen pro Jahr. Die Richtlinie läuft bis zum 31. Dezember 2026, der Antrag muss vor Vertragsschluss gestellt werden. Für die technische Umsetzung lohnt sich ein Blick in die Digitalisierungsprogramme Ihres Bundeslandes. Das frühere Bundesprogramm „Digital Jetzt“ ist Ende 2023 ausgelaufen.
6. Die 3 größten Haftungsfallen für Geschäftsführer (§ 38 BSIG)
Die größte Neuerung des NIS2UmsuCG betrifft die Führungsverantwortung. Der Gesetzgeber hat klargestellt, dass Cybersicherheit nicht an den internen IT-Leiter delegiert werden kann, um sich selbst aus der Verantwortung zu ziehen:
Haftungsfalle 1: Das Verbot des Enthaftungsbeschlusses (§ 38 Abs. 2 BSIG)
Bisher konnten Gesellschafter Geschäftsführer bei Fehlern per Entlastungsbeschluss von der Haftung befreien. Das neue Gesetz erklärt solche Vereinbarungen ausdrücklich für unwirksam. Die persönliche Haftung gegenüber der Gesellschaft bei fahrlässiger Pflichtverletzung bleibt unauflösbar bestehen.
Haftungsfalle 2: Die persönliche Schulungspflicht
§ 38 Abs. 3 BSIG verpflichtet Geschäftsleiter ausdrücklich, regelmäßig an Schulungen teilzunehmen, um ausreichende Kenntnisse zur Erkennung und Bewertung von Cyberrisiken zu erwerben. Das Versäumnis dieser Schulungen gilt im Schadensfall als grob fahrlässige Pflichtverletzung.
Haftungsfalle 3: Das Verpassen der 24-Stunden-Meldepflicht
Ereignet sich ein erheblicher Sicherheitsvorfall, muss innerhalb von 24 Stunden eine Erstmeldung an das BSI erfolgen. Wer keine trainierten Incident-Response-Prozesse vorhält und die Frist versäumt, riskiert unmittelbare Zwangsgelder und persönliche Vorladungen.
7. Technische Mindestmaßnahmen (TOMs) für die Risikoabwehr
Die NIS2-Risikoanalyse ist erst dann vollständig, wenn aus den identifizierten Gefahren konkrete Schutzmaßnahmen abgeleitet und implementiert werden. Nach § 30 Abs. 2 BSIG müssen folgende zehn Kernbereiche technisch und organisatorisch abgedeckt sein:
Multi-Faktor-Authentifizierung (MFA) & Zero Trust
Zwingende Durchsetzung von MFA für alle Mitarbeiterzugänge, insbesondere für Cloud-Dienste, E-Mail-Konten und Fernzugriffe (VPN/SSH). Keine impliziten Vertrauensstellungen im internen Netzwerk.
Kryptografisch gesicherte Offline-Backups (3-2-1-1-Regel)
Drei Kopien aller Geschäftsdaten auf zwei unterschiedlichen Medien, davon eine Kopie extern und eine Kopie als unveränderbares, physisch getrenntes Offline-Backup (Immutable Storage) gegen gezielte Ransomware-Löschung.
Incident Handling & Business Continuity Management (BCM)
Vordefinierte Notfallhandbücher, Notfallkontakte und Wiederanlaufpläne für den Ernstfall. Regelmäßige praktische Übungen von Desaster-Recovery-Szenarien mindestens einmal jährlich.
8. Die 5-Schritte-Roadmap zur NIS2-Prüfbereitschaft
Für mittelständische Betriebe empfiehlt sich ein strukturiertes Vorgehen über drei bis sechs Monate, um die Nachweisfähigkeit gegenüber dem BSI und Kunden sicherzustellen. Die Registrierung gehört dabei an den Anfang, nicht ans Ende: Das NIS2UmsuCG gilt seit dem 6. Dezember 2025, die gesetzliche Registrierungsfrist lief am 6. März 2026 ab, die Nachfrist des BSI am 31. Juli 2026. Wer betroffen und noch nicht registriert ist, holt das sofort nach – für eine unterlassene Registrierung sind Bußgelder von bis zu 500.000 Euro vorgesehen.
-
Sofort: Betroffenheitsprüfung & BSI-Registrierung
Formelle Feststellung der Einstufung als „wichtige“ oder „besonders wichtige“ Einrichtung anhand Sektor und Unternehmensgröße (ab 50 Beschäftigten oder mehr als 10 Mio. € Jahresumsatz und Jahresbilanzsumme). Ist das Unternehmen betroffen, folgt umgehend die Registrierung im BSI-Portal (§ 33 BSIG) mit ELSTER-Organisationszertifikat – die Fristen sind abgelaufen. Parallel startet die gesetzlich vorgeschriebene Schulung der Geschäftsleitung (§ 38 BSIG).
-
Monat 2: Asset-Inventur & GAP-Analyse
Bestandsaufnahme der IT- und OT-Landschaft, Erfassung von Schnittstellen zur Lieferkette und Abgleich mit dem 10-Punkte-Maßnahmenkatalog des § 30 BSIG.
-
Monat 3: Durchführung der formalen Risikoanalyse
Bewertung aller identifizierten Gefahren anhand der 4-stufigen Risikomatrix. Festlegung von Prioritäten zur Risikominimierung und schriftliche Freigabe durch die Geschäftsleitung.
-
Monat 4–5: Schließen technischer Sicherheitslücken
Ausrollung fehlender Maßnahmen: Durchsetzung von MFA, Härtung der Backup-Systeme, Implementierung eines Incident-Response-Prozesses und Absicherung der Lieferketten-Verträge.
-
Monat 6: Audit-Bereitschaft & laufende Governance
Prüffähige Dokumentation für Nachweise gegenüber dem BSI (bei besonders wichtigen Einrichtungen auch proaktiv angefordert). Etablierung des jährlichen Management-Reviews zur kontinuierlichen Aktualisierung der Risikoanalyse.
9. Quick-Check: Ihr Reifegrad für das BSI-Audit
Prüfen Sie mit dieser kompakten Audit-Checkliste, wo Ihr Unternehmen aktuell steht:
Quick-Check: NIS2-Compliance im Unternehmen
10. Fazit & Handlungsempfehlung für Entscheider
Die NIS2-Risikoanalyse ist für mittelständische Unternehmen keine theoretische Fleißarbeit, sondern der wirksamste Schutzschild gegen existenzbedrohende Cyberangriffe und empfindliche persönliche Haftungsrisiken für die Unternehmensführung. Wer die gesetzlichen Pflichten proaktiv anpackt, verwandelt regulatorischen Zwang in einen handfesten Marktvorteil: Großkonzerne und internationale Kunden fordern NIS2-Konformität in ihren Lieferketten-Audits heute kompromisslos ein.
Beginnen Sie nicht mit teuren Softwareanschaffungen, sondern mit einer methodisch sauberen Risikoanalyse. Identifizieren Sie Ihre echten Verwundbarkeiten, schließen Sie kritische Lücken bei Zugriffsrechten und Backups und dokumentieren Sie Ihre Prozesse auditierbar. So schützen Sie nicht nur Ihr Unternehmen vor Betriebsausfällen, sondern sichern auch die persönliche Entlastung der Geschäftsführung im Ernstfall zuverlässig ab.
Offizielle Quellen & Primärdokumentation
- Bundesamt für Sicherheit in der Informationstechnik (BSI): „Das neue BSI-Gesetz (BSIG) und die NIS-2-Regulierung im Überblick“ – Offizielle Leitfäden, Betroffenheitsprüfung und Meldeportale.
- Europäisches Parlament & Rat: „Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie)“ – Der rechtsverbindliche Originaltext der europäischen Direktive im EU-Amtsblatt.
- ISO/IEC International Standard: „ISO/IEC 27001: Information security, cybersecurity and privacy protection“ – Internationale Norm für Informationssicherheits-Managementsysteme.
- BSI IT-Grundschutz-Kompendium: „Standard 200-3: Risikoanalyse auf Basis von IT-Grundschutz“ – Leitfaden zur methodischen Gefahrenanalyse für Wirtschaft und Verwaltung.
Unsere Expertise vor Ort
Wir sind Ihr digitaler Partner – regional verankert und überregional erfolgreich.
Haben Sie eine Vision?
Lassen Sie uns gemeinsam prüfen, wie wir Ihre Idee zum Fliegen bringen.
Jetzt kostenloses Strategiegespräch buchenErweitertes Fachglossar
NIS2-Richtlinie
Die europäische Richtlinie (EU 2022/2555) zur Gewährleistung eines hohen gemeinsamen Cybersicherheitsniveaus in der Europäischen Union.
ISO/IEC 27001
Die weltweit führende Norm für Informationssicherheits-Managementsysteme (ISMS), die Anforderungen an die Implementierung und Überwachung definiert.
NIS2-Risikoanalyse
Die nach § 30 BSIG vorgeschriebene systematische Identifikation, Bewertung und Dokumentation von Sicherheitsrisiken für IT-Infrastrukturen und Lieferketten.
BSI IT-Grundschutz
Eine vom Bundesamt für Sicherheit in der Informationstechnik (BSI) entwickelte Methodik zur Identifikation und Absicherung von IT-Sicherheitsrisiken.