Kleine Unternehmen und Selbstständige stehen im Fadenkreuz einer neuen Cyber-Bedrohung: Autonome KI-Agenten automatisieren Phishing, Passwort-Knacken und Credential Stuffing in beispielloser Geschwindigkeit und Qualität. Warum ein statisches Passwort 2026 keine Sicherheit mehr bietet und mit welchen fünf praxiserprobten Schritten Sie Ihre geschäftskritischen Konten sofort wirksam absichern.
Dieser Artikel ist ein vertiefender Fachbeitrag aus unserem Content-Cluster. Entdecken Sie die vollständige Übersicht auf unserer Hauptseite: IT-Sicherheit & Compliance →
Die Entwertung des statischen Passworts durch generative KI
Autonome Angreifer-Agenten machen Phishing fehlerfrei, billig und unbegrenzt skalierbar. Für Inhaber kleiner Unternehmen und Selbstständige ist Kontoschutz damit von einer lästigen Routine zur existentiellen Kernaufgabe geworden.
- Paradigmenwechsel: Ein einzelnes Passwort – selbst wenn es 16 Zeichen lang ist – bietet keinen Schutz mehr gegen KI-gestütztes Credential Stuffing und maßgeschneiderte Phishing-Köder.
- Der entscheidende Hebel: Die Zwei-Faktor-Authentisierung (2FA) und moderne Passkeys (FIDO2) entwerten gestohlene Zugangsdaten sofort, da Angreifer ohne physisches Gerät oder Biometrie ausgesperrt bleiben.
- Fünf Handgriffe mit Sofortwirkung: 2FA für E-Mail und Banking einschalten, Passkeys nutzen, Passwortmanager etablieren, Leak-Checks durchführen und eine 3-2-1-Datensicherung mit Offline-Kopie einrichten.
- 1. Was sich durch KI-Agenten geändert hat: Die neue Angriffsökonomie
- 2. Warum ein Passwort allein technisch nicht mehr schützt
- 3. Fünf Schritte, die heute wirken: Der Praxis-Schutzplan für Inhaber
- 4. Der 5-Schritte-Schutzplan im Überblick (Erklär-Diagramm)
- 5. Wo Pragma Code hilft: Website-Sicherheit, Wartung & Notfallvorsorge
- 6. Sofort-Checkliste für den Feierabend
- 7. Fazit: Sicherheit ist kein Hexenwerk, sondern Disziplin
1. Was sich durch KI-Agenten geändert hat: Die neue Angriffsökonomie
Jahrelang galt für kleine Betriebe, Handwerksmeister, Praxen und Agenturinhaber ein unausgesprochenes Gesetz der Trägheit: „Warum sollte ausgerechnet ein Hacker mein 8-Personen-Büro angreifen? Bei mir gibt es doch gar nichts zu holen.“ Wer so dachte, kalkulierte mit der manuellen Arbeitszeit der Kriminellen. Ein gezielter Angriff auf ein KMU lohnte sich für professionelle Angreiferbanden schlichtweg nicht, solange die Beute im Verhältnis zum Recherche- und Vorbereitungsaufwand zu gering war.
Im Jahr 2026 hat die rasante Verbreitung autonomer KI-Agenten diese Rechnung auf den Kopf gestellt. Was früher Tage manueller Vorbereitung erforderte, erledigen automatisierte Agentenketten heute in Bruchteilen einer Sekunde – und das für Centbeträge an Serverkosten.
1.1 Grenzkosten nahe null: Warum kleine Firmen das ideale Ziel sind
Autonome Software-Agenten benötigen keinen Schlaf, keine Kaffeepausen und kein Gehalt. Sie durchkämmen das Internet ununterbrochen nach exponierten Login-Portalen, veralteten Content-Management-Systemen und öffentlich einsehbaren Mitarbeiterverzeichnissen. Für die Betreiber automatisierter Botnetze sind die Grenzkosten für das Ausspähen und Angreifen eines weiteren Unternehmens auf praktisch null gesunken.
Kleine und mittlere Unternehmen (KMU) sind für diese Werkzeuge das perfekte Ziel: Sie verfügen über werthaltige Geschäftsbeziehungen, erteilen Freigaben für Rechnungen und wickeln Zahlungen ab – besitzen jedoch im Gegensatz zu Großkonzernen selten ein hauseigenes Security Operations Center (SOC) oder strikte Sicherheitsvorgaben. Der Angriff geschieht nicht, weil Ihr Betrieb gezielt im Visier steht, sondern weil Ihre digitalen Schnittstellen für einen autonomen Scanner schlicht erreichbar sind.
1.2 Das Ende des schlechten Deutschs: Perfektes Spear-Phishing auf Knopfdruck
Der wohl gefährlichste Qualitätssprung betrifft die psychologische Täuschung (Social Engineering). Noch vor wenigen Jahren ließen sich betrügerische E-Mails an holprigen Formulierungen, falschen Umlauten und absurden Grammatikfehlern entlarven. Ein wachsamer Mitarbeiter erkannte die angebliche Nachricht der Sparkasse oder eines Zulieferers oft auf den ersten Blick.
Moderne Large Language Models (LLMs) beherrschen geschäftliches Deutsch fehlerfrei. Schlimmer noch: KI-Agenten verknüpfen öffentlich zugängliche Daten – wie Einträge im Handelsregister, LinkedIn-Profile, aktuelle Stellenanzeigen oder Social-Media-Mitteilungen – zu maßgeschneiderten Spear-Phishing-Nachrichten. Die E-Mail kommt scheinbar im perfekten Tonfall Ihres Großhändlers, referenziert ein echtes Projekt und bittet um die dringende Prüfung einer angehängten Zahlungsavise im Kundenportal.
1.3 Statistische Einordnung: BSI-Lagebericht und Bitkom-Zahlen
Dass es sich hierbei nicht um vage Zukunftsszenarien handelt, belegen die offiziellen Zahlen der Sicherheitsbehörden und Branchenverbände mit schonungsloser Deutlichkeit:
- 309.000 neue Schadprogramm-Varianten täglich: Laut dem offiziellen BSI-Lagebericht „Die Lage der IT-Sicherheit in Deutschland 2024“ registrierte das Bundesamt durchschnittlich rund 309.000 neue Malware-Varianten pro Tag. Das entspricht einem massiven Anstieg von 26 Prozent gegenüber dem Vorjahreszeitraum (250.000 Varianten pro Tag). Dieser Zuwachs wird maßgeblich durch automatisierte Code-Mutationen und KI-gestützte Schadsoftware getrieben.
- 266,6 Milliarden Euro Gesamtschaden: Nach der repräsentativen Studie „Wirtschaftsschutz 2024“ des Digitalverbands Bitkom entstand der deutschen Wirtschaft durch Datendiebstahl, Spionage und Sabotage ein Rekordschaden von 266,6 Milliarden Euro (+29 Prozent im Vergleich zum Vorjahr). Satte 81 Prozent aller befragten Unternehmen waren im Berichtszeitraum nachweislich von Cyberangriffen betroffen, weitere 10 Prozent vermuteten entsprechende Vorfälle.
Experten-Tipp: Das illustrative Lieferanten-Szenario
Ein typisches Angriffsmuster 2026: Ein KI-Agent scannt das Impressum eines SHK-Fachbetriebs, findet über Branchenregister den Großhändler heraus und erzeugt eine gefälschte Mail mit dem Betreff „Aktualisierung unserer Bankverbindung für Skonto-Zahlungen“. Der Link führt auf eine exakt nachgebaute Kopie des Lieferanten-Portals. Gibt der Firmeninhaber dort seine gewohnten Login-Daten ein, greift der Angreifer das Konto binnen Sekunden ab. Wurde dasselbe Passwort auch für das betriebliche Microsoft-365-Konto verwendet, ist der gesamte Betrieb kompromittiert.
2. Warum ein Passwort allein technisch nicht mehr schützt
Viele Computernutzer wurden über zwei Jahrzehnte hinweg mit denselben Grundregeln erzogen: „Wähle mindestens acht Zeichen, mische Groß- und Kleinbuchstaben, füge eine Zahl und ein Sonderzeichen ein.“ Im Zeitalter moderner Angriffstechniken ist diese Regelung nicht nur veraltet, sondern wiegt Anwender in trügerischer Sicherheit.
2.1 Die fatale Kettenreaktion der Passwort-Wiederverwendung
Das größte Einfallstor im geschäftlichen Alltag ist die menschliche Bequemlichkeit. Niemand kann sich 80 verschiedene, hochkomplexe Passwörter für Online-Banking, ERP-System, Shop-Backend, E-Mail-Provider, Branchensoftware und private Kundenkonten merken. Die unausweichliche Folge: Passwörter werden variiert oder schlicht mehrfach verwendet.
Genau hier setzen automatisierte Angriffe an. Kriminelle müssen nicht die schwer gesicherte Firewall Ihrer Hausbank oder Ihres Cloud-Dienstleisters knacken. Es genügt, wenn ein kleiner Nischen-Onlineshop, ein lokales Fachforum oder ein privater Dienst gehackt wird, bei dem Sie vor drei Jahren dieselbe geschäftliche E-Mail-Adresse und Ihr Lieblingspasswort hinterlegt haben. Sobald dieser Datensatz im Darknet landet, beginnt die Kettenreaktion.
2.2 Credential Stuffing & Password Spraying im Zeitalter verteilter Botnetze
Früher mussten Kriminelle gestohlene Zugangsdaten manuell eintippen oder einfache Skripte nutzen, die von Captchas und IP-Sperren schnell gestoppt wurden. Heute orchestrieren Angreifer Credential Stuffing über globale Botnetze mit Millionen wechselnder Wohnzimmer-IP-Adressen (Residential Proxies):
- Credential Stuffing: Ein automatisiertes Programm nimmt Milliarden Kombinationen aus E-Mail-Adressen und Passwörtern aus bekannten Datenlecks und probiert sie vollautomatisch bei hunderten Portalen (Microsoft 365, Google Workspace, Ionos, Telekom, Strato, PayPal, DHL Geschäftskunden) durch.
- Password Spraying: Um Kontosperren bei zu vielen Fehlversuchen (z. B. nach drei falschen Eingaben) gezielt zu umgehen, probieren Bots nicht hunderte Passwörter für einen Nutzer durch. Stattdessen testen sie ein einziges, weit verbreitetes Passwort (wie
Sommer2026!oderFirma1234#) quer über tausende verschiedene Benutzerkonten hinweg.
Weil Passwörter sogenannte „Shared Secrets“ sind – ein Geheimnis, das sowohl Sie als auch der Server kennen müssen –, liegt das Risiko immer auch beim Serverbetreiber. Wird der Server kompromittiert oder unzureichend gehasht, liegt Ihr Passwort offen.
2.3 Information-Stealer und Social Engineering
Ein weiterer massiv wachsender Vektor sind Information-Stealer (wie Lumma, Vidar oder Stealc). Diese Schadprogramme zielen darauf ab, Passwörter, Session-Cookies und SSH-Schlüssel direkt aus dem Arbeitsspeicher oder dem Browserprofil Ihres Firmenrechners zu extrahieren. Wie raffiniert diese Angriffe heute vorgetragen werden, haben wir detailliert in unserem Beitrag zum BSI-Alarm „Terminalfix“: Warum gefälschte Captchas IT-Netze kapern analysiert: Anwender werden durch gefälschte Verifizierungsdialoge dazu verleitet, unbemerkt schädlichen Shell-Code auszuführen.
Vergleich: Statisches Passwort vs. moderne Authentisierung (2FA / Passkeys)
- Phishing-Schutz: Keiner. Wer das Passwort auf einer Fake-Seite eingibt, verliert den Zugang.
- Schutz bei Datenlecks: Keiner. Wird der Dienstbetreiber gehackt, ist das Passwort kompromittiert.
- Schutz gegen Bots: Extrem gering. Automatisierte Tools knacken kurze Passphrasen in Sekunden.
- Wiederverwendungsrisiko: Hoch. Ein Leck gefährdet alle identischen Konten.
- Phishing-Schutz: Absolut. Kryptografisches Domain-Binding blockiert gefälschte Seiten.
- Schutz bei Datenlecks: Vollständig. Server speichert nur den öffentlichen Schlüssel.
- Schutz gegen Bots: Unüberwindbar. Ohne zweiten Faktor oder physischen Token kein Zugang.
- Wiederverwendungsrisiko: Nicht existent. Für jede Domain existiert ein eigenes Schlüsselpaar.
3. Fünf Schritte, die heute wirken: Der Praxis-Schutzplan für Inhaber
Angesichts dieser Bedrohungslage resignieren viele Unternehmer und befürchten unbezahlbare IT-Projekte oder komplizierte Schulungsaufwände. Die gute Nachricht: Effektive IT-Sicherheit erfordert 2026 keine teure Enterprise-Software. Sie erfordert lediglich das konsequente Aktivieren moderner Sicherheitsfunktionen, die bei fast allen gängigen Diensten bereits kostenlos bereitstehen.
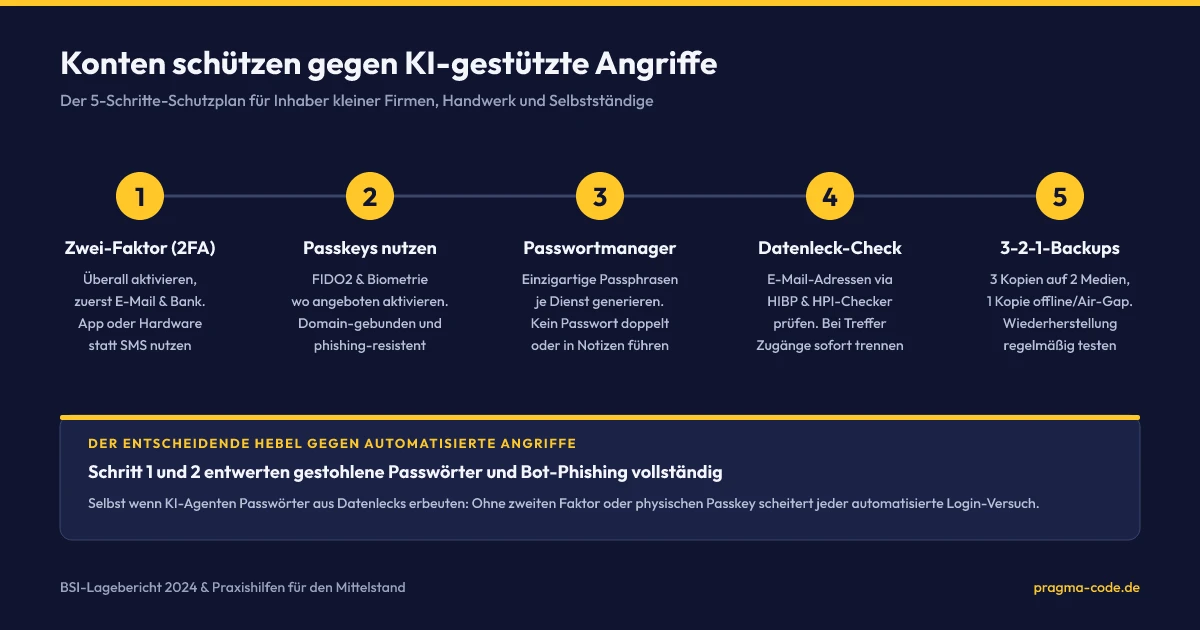
1. Zwei-Faktor (2FA)
Aktivieren Sie 2FA ausnahmslos auf allen Portalen – mit höchster Priorität für Ihr geschäftliches E-Mail-Postfach und das Online-Banking.
2. Passkeys einsetzen
Nutzen Sie den modernen FIDO2-Standard mit Touch ID, Face ID oder Hardware-Tokens für vollständig phishing-resistente Logins.
3. Passwortmanager
Erzeugen Sie für jeden geschäftlichen Account eine zufällige, einzigartige Passphrase. Beenden Sie Mehrfachverwendungen.
4. Leak-Monitoring
Prüfen Sie Ihre Firmen-Mailadressen regelmäßig via Have I Been Pwned und HPI Identity Leak Checker auf bekannte Datenabflüsse.
5. 3-2-1-Backups
Sichern Sie Geschäftsdaten auf drei Kopien, zwei Medien und halten Sie mindestens eine Fassung netzgetrennt (Air Gap).
Schritt 1: Zwei-Faktor-Anmeldung (2FA) überall einschalten
Die Zwei-Faktor-Authentisierung (2FA) ist die wirksamste Einzelmaßnahme im Cyberspace. Sie verlangt neben dem Passwort (Wissen) einen zweiten, unabhängigen Faktor (Besitz) – beispielsweise einen dynamischen sechsstelligen Zahlencode aus einer Smartphone-App oder einen Hardware-Sicherheitsschlüssel.
Gelingt es einem KI-Bot oder Phishing-Angreifer, Ihr Passwort zu stehlen, prallt er an der Anmeldemaske ab: Ohne den zweiten Faktor, der ausschließlich auf Ihrem persönlichen Endgerät generiert wird, bleibt der Zugang verwehrt.
Die Prioritätenliste bei der Einrichtung:
- Ihr geschäftliches E-Mail-Postfach (Höchste Priorität): Ihre E-Mail-Adresse ist der Universalschlüssel zu Ihrer gesamten digitalen Identität. Nahezu jedes Webportal bietet die Funktion „Passwort vergessen?“. Hat ein Angreifer Zugriff auf Ihr Postfach, kann er binnen Minuten die Passwörter Ihres Bankzugangs, Ihres Shop-Backends, Ihrer Domain-Verwaltung und Ihrer Buchhaltungssoftware zurücksetzen. Wer sein E-Mail-Konto nicht mit 2FA sichert, lässt die Haustür sperrangelweit offen.
- Online-Banking und Zahlungsdienstleister: Geschäftskonten, PayPal, Stripe und Kreditkarten-Portale.
- Cloud-Infrastruktur und Produktivitäts-Suiten: Microsoft 365, Google Workspace, Apple ID, Dropbox oder Nextcloud.
- Website- und Shop-Backends: WordPress (
/wp-admin), Shopware, Shopify, Typo3 oder das Hosting-Kontrollpanel Ihres Webhosters (Ionos, Strato, Hetzner, All-Inkl).
App oder Hardware-Key statt SMS nutzen
Das Bundesamt für Sicherheit in der Informationstechnik (BSI-Empfehlungen zu 2FA) rät dringend dazu, zeitbasierte Einmalpasswörter (TOTP) über Authenticator-Apps (wie 2FAS, Bitwarden, Microsoft Authenticator oder Apple Schlüsselbund) oder physische USB-/NFC-Sicherheitsschlüssel (YubiKey) einzusetzen. Vermeiden Sie die 2FA-Übermittlung per SMS, wann immer eine Alternative existiert: SMS-Nachrichten sind unverschlüsselt und anfällig für sogenanntes SIM-Swapping (Übernahme Ihrer Mobilfunknummer durch Kriminelle beim Netzbetreiber).
Schritt 2: Passkeys nutzen, wo immer verfügbar
Passkeys stellen die logische Weiterentwicklung von Passwort und 2FA dar. Entwickelt von der FIDO Alliance in Zusammenarbeit mit Apple, Google und Microsoft auf Basis des FIDO2- und WebAuthn-Standards, ersetzen Passkeys Passwörter vollständig durch asymmetrische Kryptografie.
Bei der Registrierung eines Passkeys erzeugt Ihr Endgerät (Smartphone, Laptop oder Hardware-Key) ein Schlüsselpaar. Der öffentliche Schlüssel (Public Key) wird beim Dienstleister gespeichert, während der private Schlüssel (Private Key) niemals das gesicherte Hardware-Modul (Secure Enclave / TPM) Ihres Geräts verlässt. Der Login erfolgt in Sekundenbruchteilen per Fingerabdruck (Touch ID), Gesichtserkennung (Face ID) oder Geräte-PIN.
Warum Passkeys gegen Phishing immun sind:
Der entscheidende technische Vorteil ist das sogenannte kryptografische Domain-Binding. Ein Passkey ist untrennbar an die echte, exakte Domain der Website gekoppelt. Wenn Sie auf einen raffinierten Phishing-Link klicken und auf einer täuschend echten Kopie wie portal-login-sicherheit.com statt ihre-bank.de landen, verweigert Ihr Browser die Übermittlung des Schlüssels. Der gefälschte Server kann den Passkey technisch weder anfordern noch abfangen. Wie Passkeys im modernen E-Commerce eingesetzt werden, um gleichzeitig Sicherheit und Checkout-Geschwindigkeit zu steigern, haben wir in unserem Leitfaden zu Passkeys im E-Commerce: Höhere Conversions & maximale Sicherheit vertieft.
Schritt 3: Passwortmanager mit einem eigenen Passwort je Dienst
Dienste, die im Jahr 2026 noch keine Passkeys oder 2FA unterstützen, müssen mit der zweitbesten Methode gesichert werden: einem dedizierten Passwortmanager (wie Bitwarden, 1Password oder KeePassXC).
Ein Passwortmanager befreit Sie und Ihr Team von der Bürde des Auswendiglernens. Das Programm fungiert als digitaler Hochsicherheitstresor, der durch ein einziges, sehr starkes Master-Passwort (eine sogenannte Passphrase aus 4–5 zufälligen Wörtern, z. B. blaues-krokodil-faehrt-im-winter-schlittschuh) geschützt wird.
Die goldenen Regeln des Passwortmanagers:
- Länge schlägt Komplexität: Nutzen Sie den integrierten Passwortgenerator, um Passwörter mit mindestens 16 bis 20 Zeichen zufällig zu erzeugen. Für einen Computer ist ein 20-stelliges Passwort aus Kleinbuchstaben um Potenzen schwerer zu knacken als ein 8-stelliges Passwort mit Sonderzeichen.
- Niemals Passwörter recyceln: Jeder einzelne Account bekommt ein eigenes, unikates Passwort. Fällt ein Nischendienst einem Datenleck zum Opfer, beschränkt sich der Schaden strikt auf diesen einen Zugang.
- Autofill als Phishing-Bremse: Passwortmanager tragen Zugangsdaten im Browser nur dann automatisch ein, wenn die aufgerufene URL exakt mit dem gespeicherten Eintrag übereinstimmt. Auf einer Phishing-Webseite bleibt das Formular leer – ein unübersehbares Alarmsignal.
Schritt 4: Konten auf Datenlecks prüfen (HIBP & HPI Identity Leak Checker)
Cyberkriminelle handeln erbeutete Zugangsdaten nicht im Verborgenen, sondern stellen sie in gigantischen Datenbanken (sogenannten „Breach Compilations“) online bereit. Jeder Inhaber sollte daher in regelmäßigen Abständen prüfen, ob geschäftliche oder private E-Mail-Adressen in bekannten Datenlecks aufgetaucht sind.
Hierfür stehen zwei anerkannte, kostenfreie und datenschutzkonforme Werkzeuge bereit:
- Have I Been Pwned (HIBP): Die von dem renommierten Sicherheitsexperten Troy Hunt betriebene Plattform listet Milliarden kompromittierter Konten auf und zeigt präzise an, bei welchem Dienst (z. B. LinkedIn, Dropbox, Adobe) Ihre Daten zu welchem Zeitpunkt entwendet wurden.
- HPI Identity Leak Checker: Ein Dienst des Hasso-Plattner-Instituts (HPI) in Potsdam. Nach Eingabe Ihrer E-Mail-Adresse sendet das System eine Auswertung an Ihr Postfach, die aufzeigt, ob neben dem Passwort auch persönliche Identitätsdaten wie Name, Telefonnummer, Adresse oder IBAN betroffen sind.
Was tun bei einem Treffer?
Keine Panik: Ein Treffer bedeutet nicht zwangsläufig, dass Ihr aktuelles Konto gehackt wurde. Wenn das Passwort bei dem betroffenen Dienst jedoch noch aktiv ist – oder bei anderen Portalen wiederverwendet wurde –, ändern Sie es unverzüglich. Melden Sie sich bei verdächtigen Portalen über die Funktion „Auf allen Geräten abmelden“ (Session-Revocation) ab, um aktive Sitzungen von Angreifern sofort zu terminieren.
Schritt 5: Automatische Backups nach der 3-2-1-Regel
Selbst die beste Prävention kann einen Vorfall nie zu 100 Prozent ausschließen. Mitarbeiter können unbedacht auf einen Link klicken, oder ein Zero-Day-Exploit kompromittiert eine Web-Anwendung. In diesem Moment entscheidet nicht mehr Ihre Firewall über das Überleben Ihres Unternehmens, sondern Ihre Daten-Resilienz.
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt seit vielen Jahren die 3-2-1-Backup-Regel:
- 3 Kopien Ihrer Daten: Die Originaldaten auf dem Produktivsystem sowie mindestens zwei unabhängige Sicherungen.
- 2 verschiedene Speichermedien: Speichern Sie die Backups auf unterschiedlichen Medientypen (z. B. interne SSD/Server-Speicher und ein Network Attached Storage (NAS) oder Cloud-Speicher), um Hardwaredefekte abzufedern.
- 1 Kopie räumlich getrennt & netzunabhängig (Air Gap): Mindestens ein Backup muss physisch oder logisch vom Firmennetzwerk getrennt aufbewahrt werden (z. B. eine rotierende externe Festplatte im Tresor oder ein sogenanntes Immutable Backup im Cloud-Storage).
Die Air-Gap-Pflicht gegen Ransomware
Moderne Ransomware-Stämme suchen nach dem Eindringen in ein Unternehmensnetzwerk gezielt nach angeschlossenen Backup-Laufwerken und Cloud-Freigaben, um diese vor der Erpressung zu löschen oder mitzuverschlüsseln. Ein Backup, das dauerhaft als Netzlaufwerk Z:\ gemountet ist, schützt nicht gegen Erpressungssoftware! Eine getrennte Offline-Kopie oder ein manipulationssicher gesperrter Cloud-Tresor ist Ihre einzige Garantie, den Geschäftsbetrieb ohne Zahlung von Lösegeld wieder aufzunehmen. Weiterführende Konzepte zur operativen Ausfallsicherheit finden Sie in unserem Grundlagenartikel Cyber-Resilienz in der Cloud: Ihr Fundament gegen KI-gestützte Angriffe.
Die entscheidende Pflicht: Den Wiederanlauf regelmäßig testen
Ein ungetestetes Backup existiert nur auf dem Papier. Planen Sie mindestens einmal pro Quartal einen 30-minütigen Übungs-Restore ein: Können Sie Ihre Buchhaltungsdatenbank, Ihre Kundenkartei oder die Website-Dateien aus der Sicherung auf einem separaten Rechner wiederherstellen? Erst wenn dieser Ablauf fehlerfrei funktioniert, ist Ihr Betrieb krisenfest.
4. Der 5-Schritte-Schutzplan im Überblick
Das folgende Erklär-Diagramm visualisiert die fünf essenziellen Bausteine des Schutzplans in ihrer logischen Reihenfolge. Während die Schritte 1 und 2 den Zugriff auf Zugangsdaten und Identitäten abriegeln, stellen die Schritte 3 bis 5 die langfristige Systemintegrität und Wiederherstellbarkeit sicher.
5. Wo Pragma Code hilft: Website-Sicherheit, Wartung & Notfallvorsorge
Während Sie den Schutz Ihrer internen Konten (E-Mail, Banking, Passwortmanager) mit den oben genannten fünf Schritten eigenständig umsetzen können, stellt die eigene Website oder der Firmen-Onlineshop oft eine komplexe technische Herausforderung dar. Ihre Website ist das öffentliche Aushängeschild Ihres Unternehmens – und zugleich das am häufigsten gescannte Ziel im Netz.
Typische Schwachstellen von Unternehmens-Websites:
- Veraltete Plugins und Themes in Content-Management-Systemen (WordPress, Shopware, Typo3), die bekannte Sicherheitslücken aufweisen.
- Ungeschützte Administrationsbereiche ohne Zwei-Faktor-Zwang oder Rate-Limiting gegen Brute-Force-Attacken.
- Fehlende HTTP-Sicherheitsheader (Content Security Policy, HSTS, X-Frame-Options), die Cross-Site-Scripting (XSS) und Klick-Hijacking ermöglichen.
- Lückenhafte oder ungetestete Backup-Routinen beim Webhoster.
Pragma Code unterstützt kleine und mittelständische Unternehmen mit professionellen Sicherheits- und Wartungslösungen. Wir härten Ihre Web-Infrastruktur nachhaltig ab:
- Sicherheits-Hardening: Implementierung robuster Sicherheitsheader, Deaktivierung ungenutzter Schnittstellen (wie XML-RPC), IP-Restriktionen für administrative Bereiche und Einrichtung von Web Application Firewalls (WAF).
- Monitoring & Früherkennung: 24/7 Uptime- und Integritätsüberwachung, die unbefugte Dateiänderungen, verdächtige Skript-Injektionen und Ausfälle in Echtzeit meldet.
- Automatisierte Cloud-Backups: Tägliche, verschlüsselte Sicherungen Ihrer Website und Datenbanken auf geographisch getrennten europäischen Servern nach der 3-2-1-Regel.
- Reguläre Wartung & Patch-Management: Zeitnahe, risikofreie Einspielung von Sicherheits-Updates in abgesicherten Staging-Umgebungen vor dem Livegang.
Erfahren Sie mehr über unsere Sicherheitsleistungen und Compliance-Prüfungen auf unserer zentralen Leistungsseite für IT-Sicherheit & Compliance oder vereinbaren Sie direkt ein unverbindliches Kennenlernen.
6. Sofort-Checkliste für den Feierabend
Sicherheit entsteht nicht durch gute Vorsätze, sondern durch Erledigung. Nehmen Sie sich heute vor Dienstschluss genau 30 Minuten Zeit und haken Sie die folgenden drei Sofort-Maßnahmen ab:
Quick-Check: Ihr 30-Minuten-Sofortschutz
7. Fazit: Sicherheit ist kein Hexenwerk, sondern Disziplin
Die Bedrohung durch KI-gestützte Cyberangriffe ist real und wird in den kommenden Jahren weiter zunehmen. Doch Inhaber und Selbstständige sind keineswegs wehrlos ausgeliefert. Angreifer sind wirtschaftlich denkende Akteure: Sie suchen den geringsten Widerstand. Sobald ein Unternehmen grundlegende Sicherheitsbarrieren wie Zwei-Faktor-Authentisierung, Passkeys und ein sauberes Passwortmanagement etabliert hat, scheitern automatisierte Bot-Angriffe sofort.
Schützen Sie Ihre Existenz, Ihre Kundendaten und Ihren guten Ruf. Die fünf vorgestellten Schritte kosten Sie fast kein Geld – lediglich den Entschluss, sie heute umzusetzen.
Möchten Sie Ihre Website oder Web-Infrastruktur gegen moderne Cyber-Angriffe härten?
Kostenloses 30-Minuten-Erstgespräch buchenOffizielle Quellen & Primärdokumentation
- Bundesamt für Sicherheit in der Informationstechnik (BSI) (2024): „Die Lage der IT-Sicherheit in Deutschland 2024“ – Offizieller Bericht über die Bedrohungslage, Schadprogramm-Zuwächse (+26 % auf 309.000 Varianten täglich) und Angriffsvektoren im DACH-Raum.
- Bitkom e.V. (August 2024): „Studie Wirtschaftsschutz 2024: 266,6 Milliarden Euro Schaden für die deutsche Wirtschaft“ – Repräsentative Erhebung zu Cyberangriffen, Erpressung und Datendiebstahl bei deutschen Unternehmen.
- Hasso-Plattner-Institut (HPI): „HPI Identity Leak Checker“ – Forschungstool und Datenbank zur automatisierten Überprüfung von kompromittierten Identitätsdaten und Zugangsdatenlecks.
- Have I Been Pwned (HIBP): „Pwned Accounts & Passwords Database“ – Weltweites Referenzportal von Troy Hunt zur Identifikation geleakter Zugangsdaten und kompromittierter E-Mail-Konten.
- BSI – Bürger-CERT & Verbraucherschutz: „Zwei-Faktor-Authentisierung wirksam einsetzen“ – Technische Handlungsempfehlungen zu 2FA-Methoden, App-Authentifikatoren und FIDO2-Hardware.
- BSI – Technische Richtlinie TR-03188: „Passkey Server Guidelines (BSI TR-03188)“ – Vorgaben und Standards zur sicheren Implementierung von FIDO2- und WebAuthn-Passkeys.
- BSI – Datensicherungs-Empfehlungen: „Daten sichern nach der 3-2-1-Regel“ – Grundschutz-Vorgaben für ausfallsichere und manipulationsgeschützte Backups.
Unsere Expertise vor Ort
Wir sind Ihr digitaler Partner – regional verankert und überregional erfolgreich.
Website-Sicherheit & Wartung für Ihr Unternehmen?
Ich setze das für kleine und mittlere Unternehmen um: zum vorab vereinbarten Festpreis und direkt mit dem, der es baut. Ablauf, Umfang und Preise stehen auf der Leistungsseite.
Leistung & Preise ansehen Oder kostenloses Erstgespräch anfragenErweitertes Fachglossar
Passkey
Ein Passkey ist ein passwortloses Authentifizierungsverfahren auf Basis des FIDO2- und WebAuthn-Standards. Die Anmeldung erfolgt über asymmetrische Kryptografie mittels Biometrie oder Geräte-PIN, wodurch Zugangsdaten resistent gegen Phishing und Server-Datenlecks sind.
FIDO2
Offener Authentifizierungsstandard der FIDO Alliance, bestehend aus WebAuthn für Webbrowser und CTAP2 für Hardware-Tokens. Er ersetzt Passwörter durch kryptografische Schlüsselpaare und eliminiert Phishing-Angriffe durch striktes Domain-Binding.
WebAuthn
Web Authentication API – eine standardisierte Schnittstelle des W3C, über die moderne Webbrowser direkt mit den Sicherheitschips von Endgeräten oder Hardware-Tokens kommunizieren, um passwortlose Logins auszuführen.
Credential Stuffing
Ein automatisierter Cyberangriff, bei dem Angreifer zuvor erbeutete Zugangsdaten aus Datenlecks massenhaft bei diversen anderen Webdiensten, Onlineshops und Cloud-Portalen durchprobieren, um Konten mit wiederverwendeten Passwörtern zu kapern.
Multi-Faktor-Authentifizierung (MFA)
Ein Anmeldeverfahren, das zwei oder mehr unabhängige Berechtigungsnachweise aus verschiedenen Kategorien (Wissen, Besitz, Inhärenz) verlangt, um die Identität eines Nutzers zweifelsfrei nachzuweisen.
Immutable Backup
Ein unveränderbares Backup, dessen Datensätze nach dem Schreiben für einen festgelegten Zeitraum technisch weder gelöscht, manipuliert noch verschlüsselt werden können – selbst mit Administrator-Rechten.